 27. August 2026 15:21
Shannon Datenpanne: Cybersicherheitsalarm in der Luftfahrtbranche
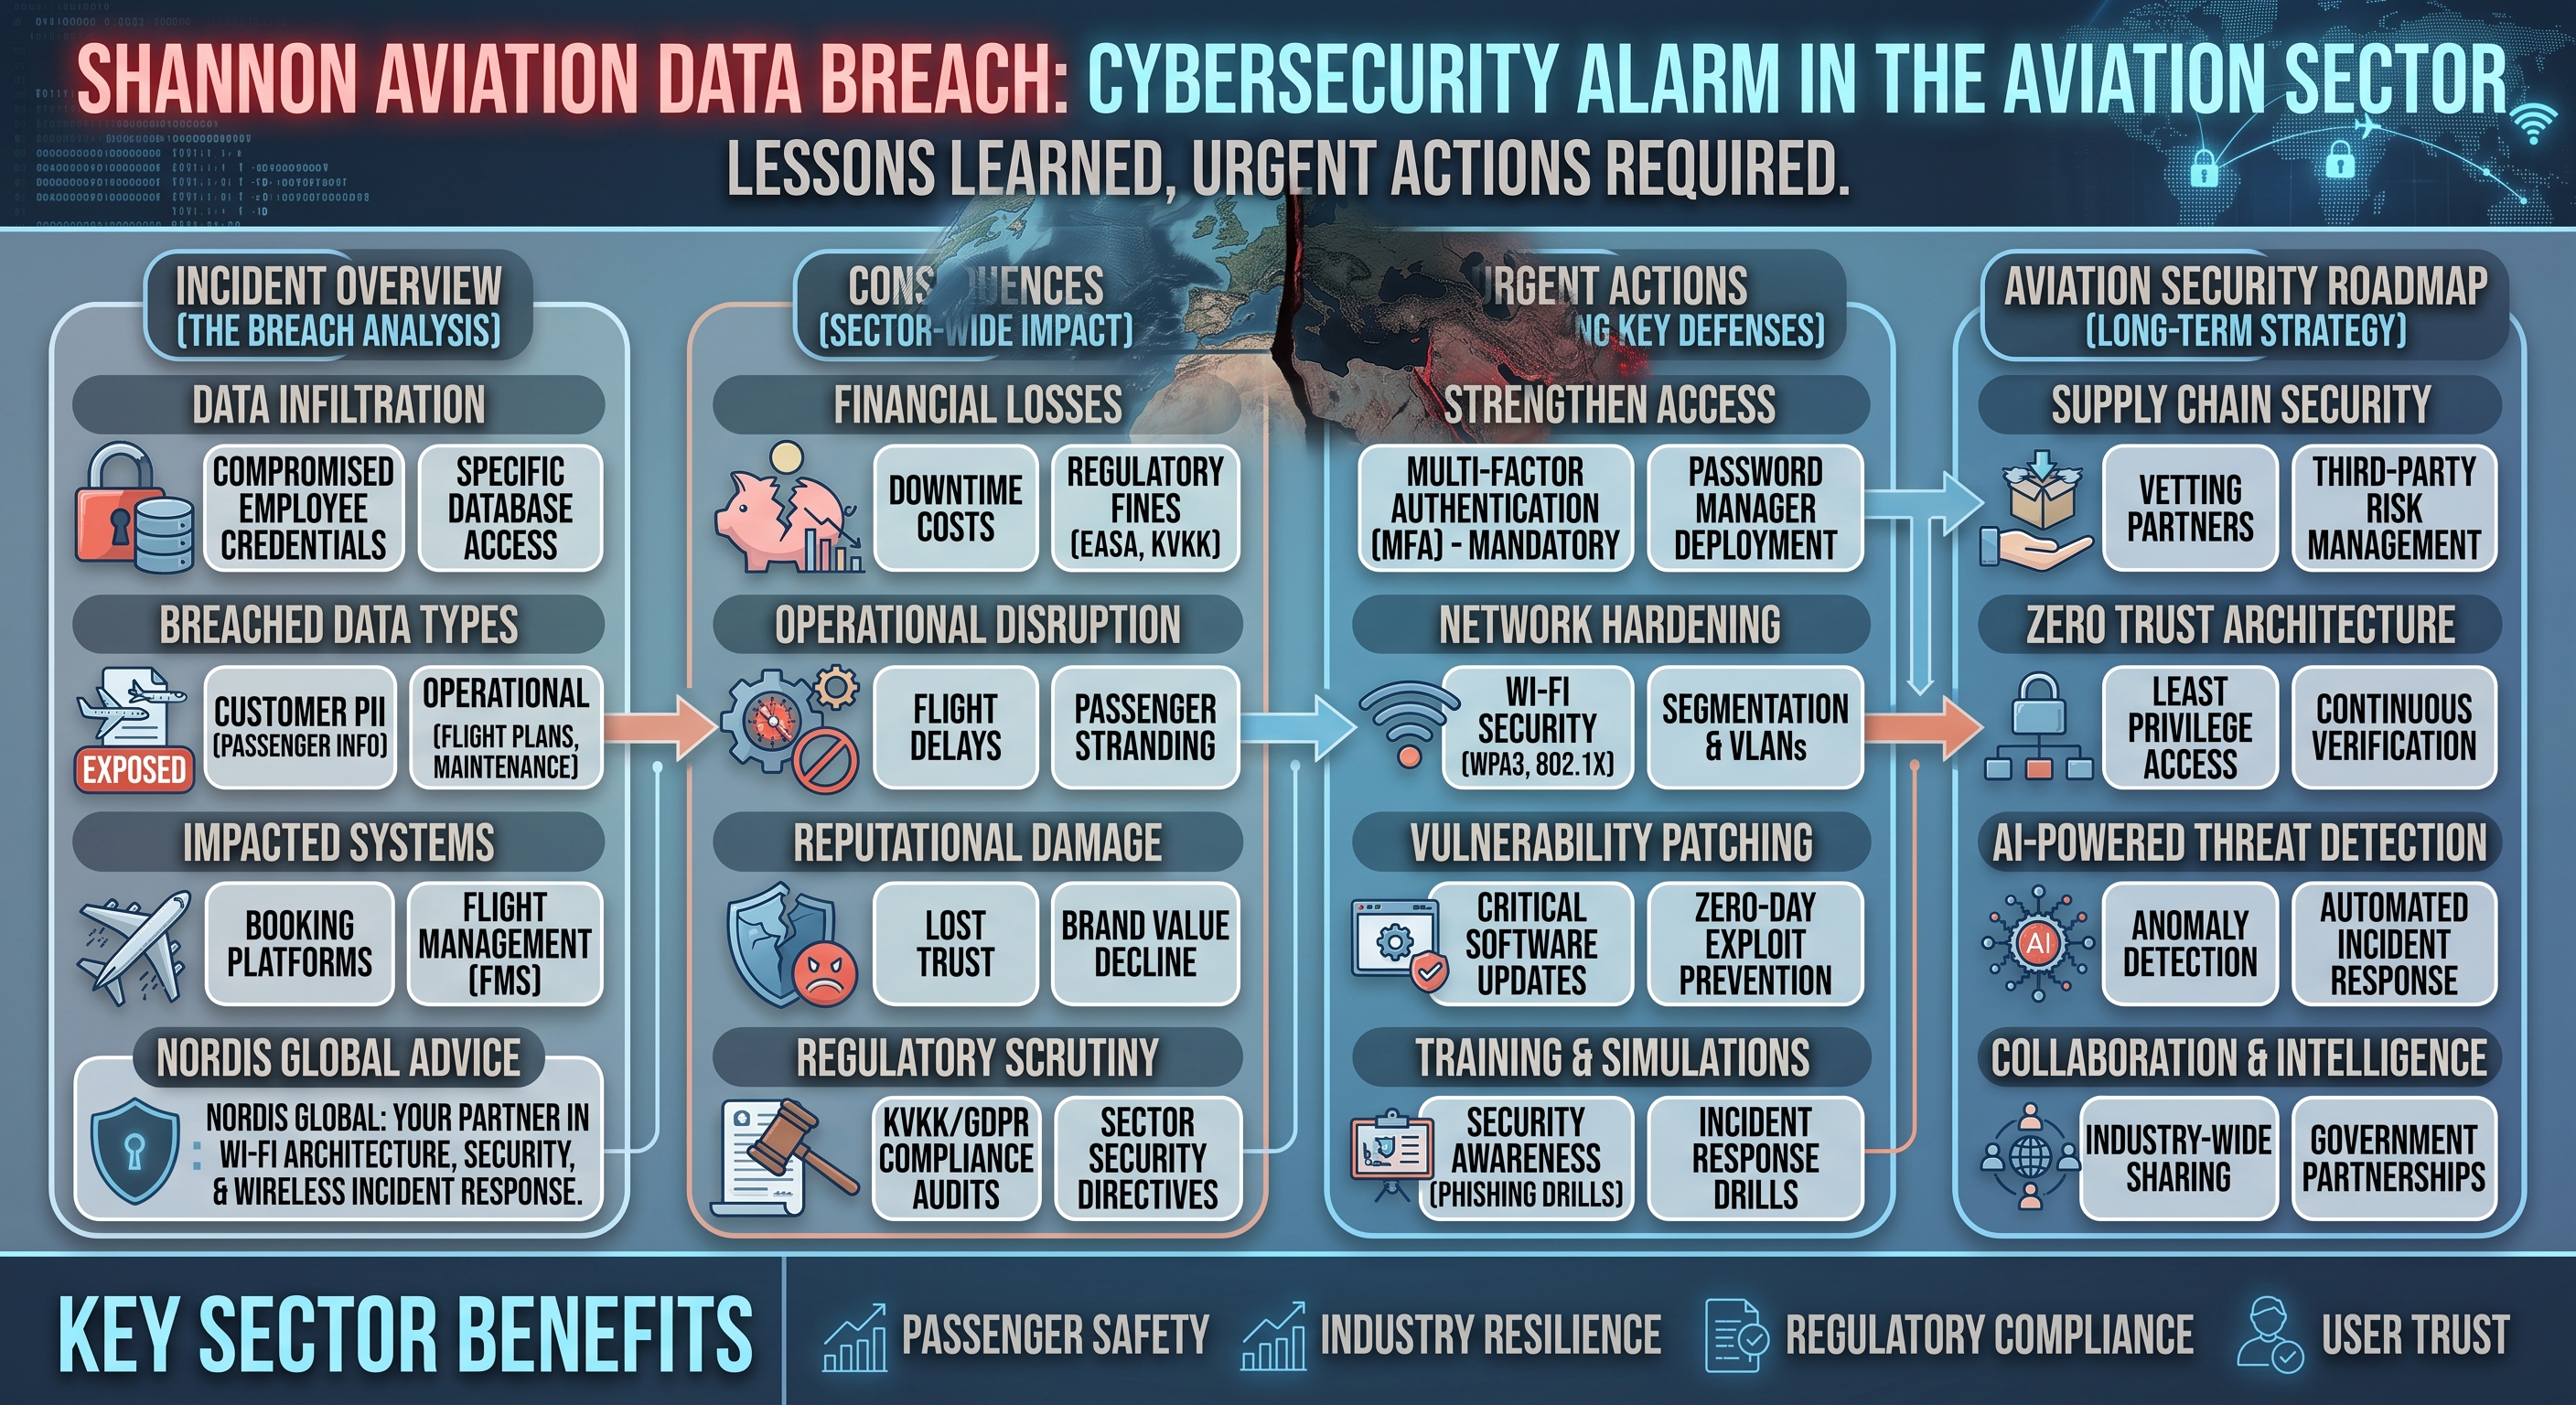
Shannon Engine Support, einer der kritischen Infrastrukturanbieter der globalen Luftfahrtbranche, wurde Anfang 2024 nach einem groß angelegten Cyberangriff zum Brennpunkt internationaler Aufmerksamkeit. Das in Irland ansässige Luftfahrtwartungs- und Motorenunterstützungsunternehmen erlitt eine schwerwiegende Datenpanne, die zum Diebstahl sensibler Daten führte. Die Shannon Datenpanne hat erneut die Cybersicherheitslücken in der Luftfahrtbranche aufgezeigt und das Ausmaß der Bedrohungen für kritische Infrastrukturanbieter offengelegt.
Dieser Vorfall enthält wichtige Lektionen nicht nur für die Luftfahrtbranche, sondern für alle kritischen Infrastrukturunternehmen. Er bietet eine konkrete Fallstudie darüber, wie Datensicherheitsstrategien entwickelt werden sollten, welche Maßnahmen gegen Cyberbedrohungen ergriffen werden müssen und wie nach einer Datenpanne vorgegangen werden sollte.
Shannon Engine Support und die Anatomie des Angriffs
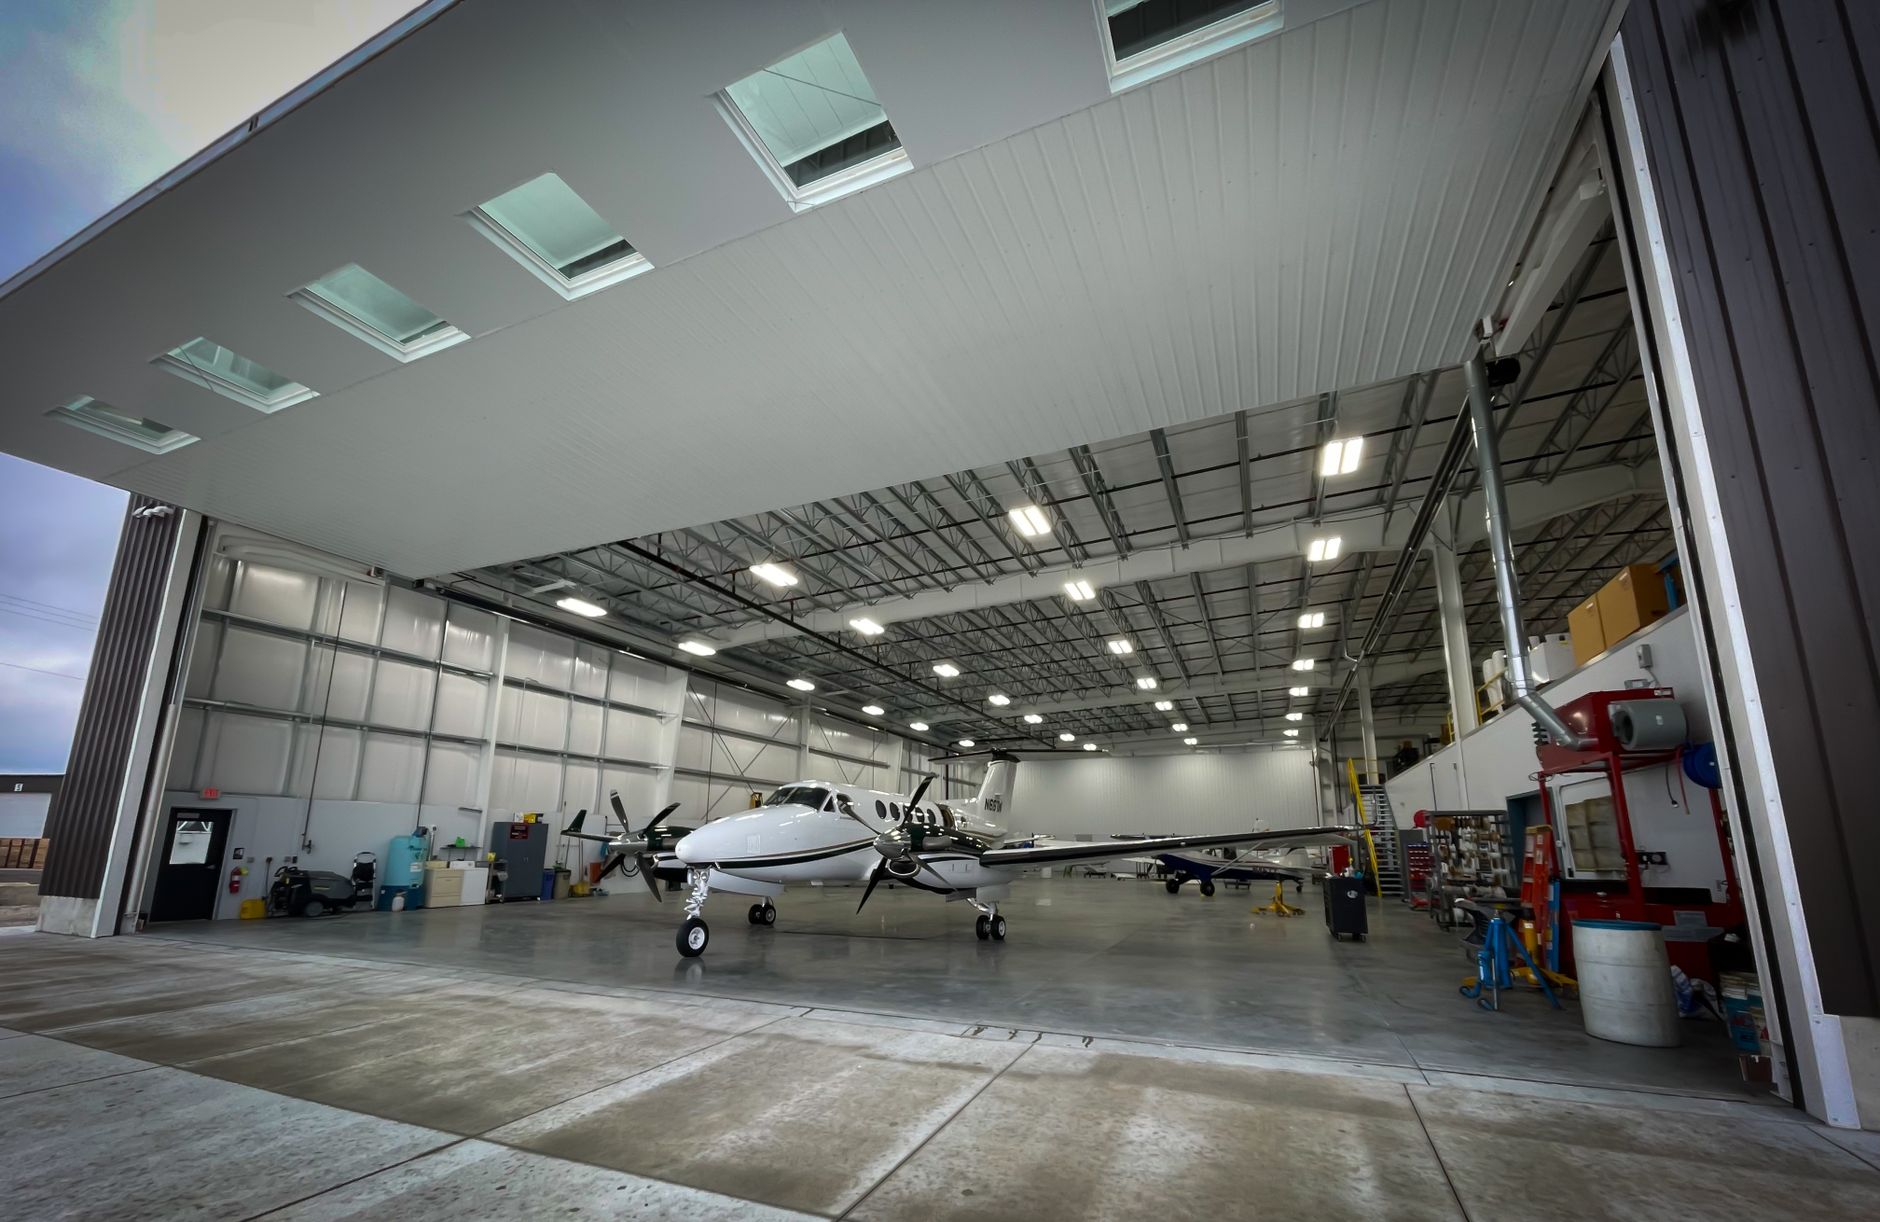
Shannon Engine Support ist ein führendes Unternehmen, das weltweit Motorenwartung, Reparatur und technischen Support für Fluggesellschaften anbietet. Das am Shannon Airport ansässige Unternehmen gehört zu den Organisationen mit Zugang zu den sensibelsten Daten der Luftfahrtbranche. Diese Position macht das Unternehmen zu einem Hauptziel für Cyberkriminelle.
Der im Januar 2024 entdeckte Angriff wurde von der Ransomware-Gruppe LockBit 3.0 durchgeführt. Die Angreifer infiltrierten die Netzwerksysteme des Unternehmens, verschlüsselten kritische Daten und stahlen eine erhebliche Menge sensibler Informationen. Die LockBit-Gruppe wendete die doppelte Erpressungstaktik an, indem sie sowohl die Systeme sperrte als auch mit der Veröffentlichung gestohlener Daten drohte.
Umfang der gestohlenen Daten
Die bei der Shannon Datenpanne erbeuteten Informationen sind äußerst wichtig, um die Schwere des Vorfalls zu verdeutlichen:
- Persönliche Mitarbeiterdaten: Namen, Adressen, nationale Identifikationsnummern, Bankverbindungen und Gehaltsdetails
- Kundeninformationen: Geschäftsverträge mit Fluggesellschaften, Preisinformationen und strategische Pläne
- Technische Dokumentation: Flugmotorenwartungsaufzeichnungen, technische Spezifikationen und Sicherheitsprotokolle
- Finanzdaten: Jahresabschlüsse des Unternehmens, Budgetpläne und Details zu Geschäftsvereinbarungen
- Betriebsinformationen: Sicherheitspläne für Einrichtungen und Zugangskontrollsysteme
Der Diebstahl dieser Daten schuf erhebliche Risiken nicht nur für Shannon Engine Support, sondern auch für Partnerfluggesellschaften und andere Akteure in der Lieferkette.
LockBit 3.0: Moderne Ransomware-Bedrohung
LockBit 3.0 ist eine der ausgefeiltesten und gefährlichsten Ransomware-Operationen der Gegenwart. Diese Gruppe, die nach dem Ransomware-as-a-Service (RaaS)-Modell arbeitet, hat weltweit Hunderte von Organisationen ins Visier genommen.
LockBits Angriffsstrategie
Die LockBit-Gruppe wandte beim Shannon-Angriff ihre klassischen Taktiken an. Zunächst infiltrierte sie wahrscheinlich durch Phishing oder gestohlene Anmeldedaten das Unternehmensnetzwerk. Anschließend bewegte sie sich lateral im Netzwerk, um Zugang zu kritischen Systemen zu erhalten. Nach der Exfiltration der Daten verschlüsselte sie die Systeme und brachte die Operationen zum Stillstand.
Die Gruppe veröffentlichte einen Teil der gestohlenen Daten im Dark Web, um die Ernsthaftigkeit der Lösegeldforderung zu demonstrieren. Diese doppelte Erpressungstaktik erhöhte den Zahlungsdruck, indem sie die Opfer sowohl mit Datenverlust als auch mit Reputationsverlust bedrohte.
Branchenauswirkungen der Shannon Datenpanne
Die Luftfahrtbranche gehört zu den sensibelssten Branchen in Bezug auf Cybersicherheit. Die Shannon Datenpanne hat die Sicherheitsschwachstellen in dieser Branche und ihre potenziellen Folgen deutlich aufgezeigt.
Betriebsunterbrechungen
Nach dem Angriff musste Shannon Engine Support seine Systeme offline nehmen. Dies führte zu Verzögerungen bei Motorenwartungsdiensten und Störungen bei einigen Flugbetrieben. Jede Unterbrechung kritischer Infrastrukturdienste kann einen Dominoeffekt auslösen und weitreichende Auswirkungen haben.
Lieferkettenrisiko
Die moderne Luftfahrtbranche basiert auf einer komplexen Lieferkette. Eine Datenpanne bei einem Wartungsanbieter birgt Sicherheitsrisiken für die gesamte Kette. Fluggesellschaften, die mit Shannon zusammenarbeiten, mussten ihre eigenen Systeme überprüfen und Sicherheitsmaßnahmen verstärken.
Regulatorische und rechtliche Folgen
Shannon Engine Support, das im Rahmen der DSGVO (Datenschutz-Grundverordnung) tätig ist, musste seinen Meldepflichten bei Datenpannen nachkommen. Das Unternehmen informierte die zuständigen Aufsichtsbehörden innerhalb von 72 Stunden und benachrichtigte auch die betroffenen Personen. Dieser Prozess kann potenziell zu hohen Bußgeldern und rechtlicher Haftung führen.
Lehren aus der Datenpanne
Die Shannon Datenpanne bietet wichtige Einblicke, wie Cybersicherheitsstrategien in Unternehmen entwickelt werden sollten.
Mehrschichtiger Sicherheitsansatz
Eine einzelne Sicherheitsmaßnahme ist niemals ausreichend. Organisationen sollten eine Defense-in-Depth-Strategie annehmen. Dieser Ansatz umfasst Netzwerksegmentierung, starke Zugriffskontrollen, regelmäßige Sicherheitstests und kontinuierliche Überwachungssysteme.
Datenklassifizierung und -schutz
Nicht alle Daten erfordern das gleiche Schutzniveau. Organisationen sollten ihre Daten nach Sensibilitätsstufen klassifizieren und zusätzliche Schutzschichten auf die kritischsten Daten anwenden. Verschlüsselung, Data Loss Prevention (DLP)-Tools und strenge Zugriffskontrollen sind grundlegende Anforderungen.
Regelmäßige Backups und Wiederherstellungspläne
Der effektivste Weg, die Auswirkungen von Ransomware-Angriffen zu minimieren, besteht darin, über zuverlässige und getestete Backup-Systeme zu verfügen. Die 3-2-1-Backup-Regel (3 Kopien, 2 verschiedene Medien, 1 externer Standort) sollte angewendet und Backups regelmäßig getestet werden.
Mitarbeiterbewusstsein und -schulung
Der menschliche Faktor ist das schwächste Glied in der Cybersicherheit. Im Shannon-Fall war der erste Zugang der Angreifer wahrscheinlich durch Social Engineering möglich. Daher sind regelmäßige Schulungen und Sensibilisierungsprogramme für alle Mitarbeiter unerlässlich.
Ähnliche Beiträge