 1. August 2026 22:32
Unternehmens-Wi-Fi-Sicherheit: WPA3, 802.1X und Abwehrleitfaden gegen drahtlose Netzwerkangriffe
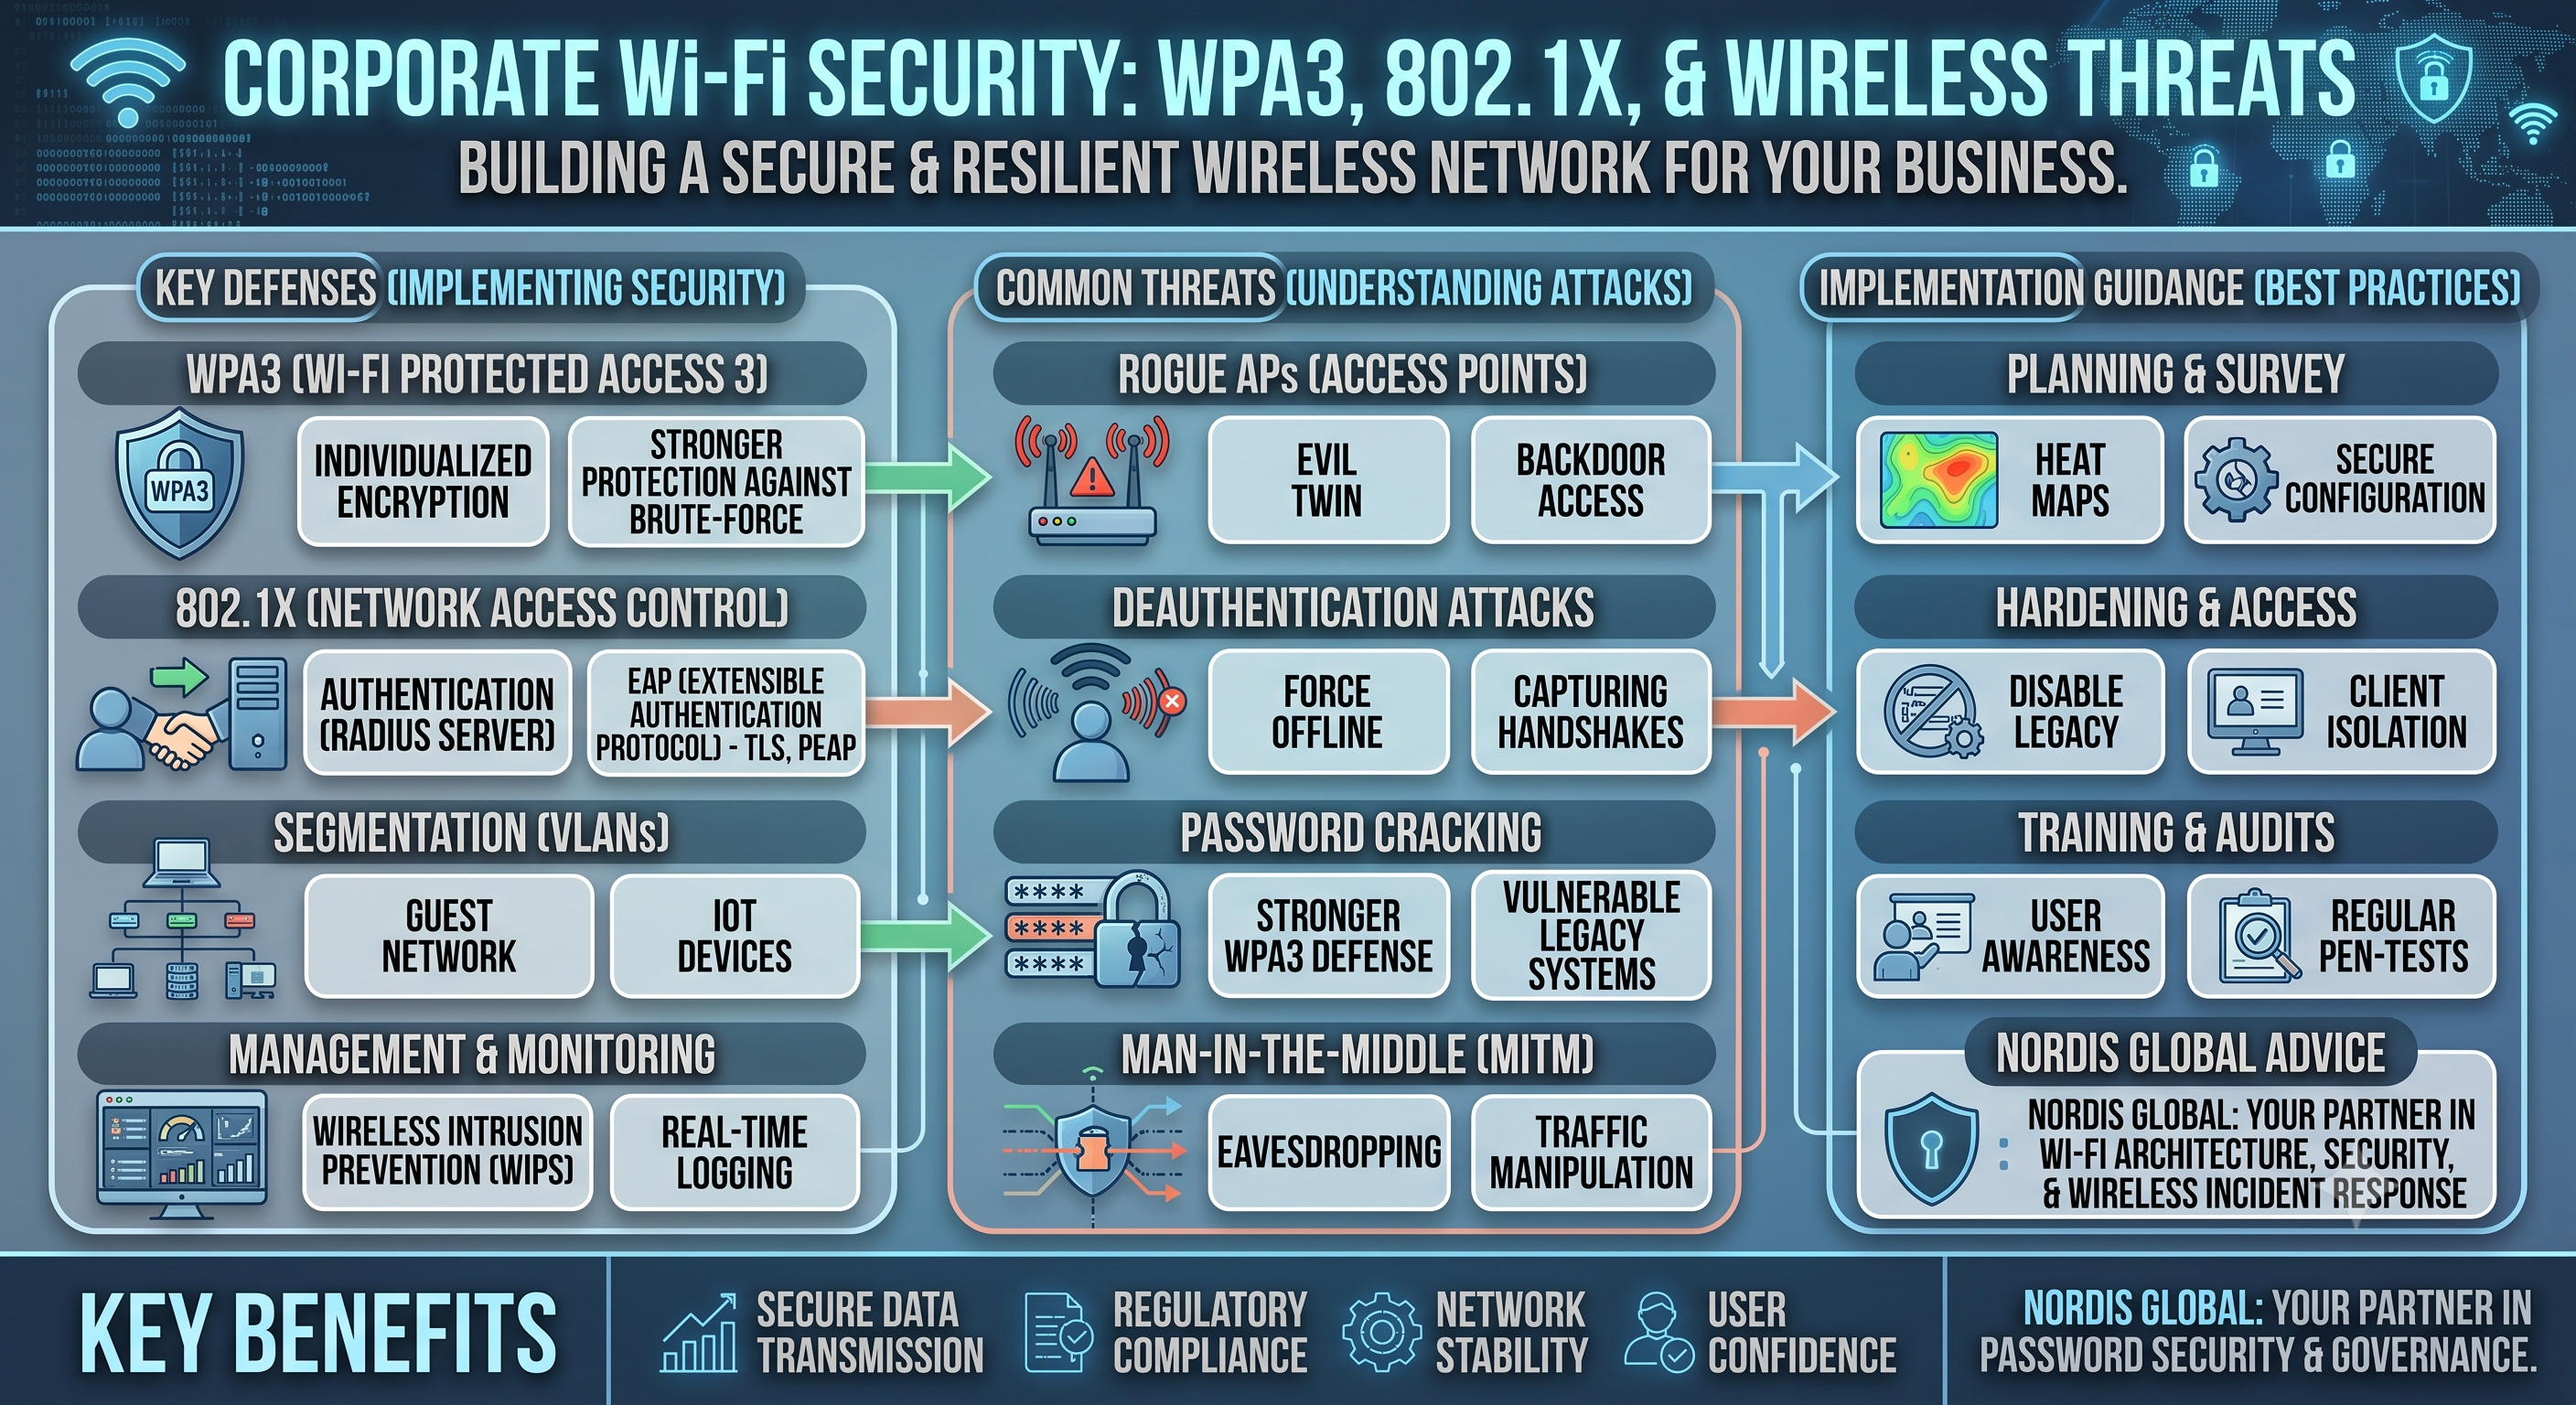
In der heutigen digitalen Geschäftsumgebung sind drahtlose Netzwerke zu einem unverzichtbaren Bestandteil der Unternehmensabläufe geworden. Diese Bequemlichkeit bringt jedoch erhebliche Sicherheitsrisiken mit sich. Die Unternehmens-Wi-Fi-Sicherheit sollte sich nicht nur auf Passwortschutz beschränken, sondern eine umfassende Sicherheitsstrategie erfordern. In diesem Bedrohungsspektrum, das vom WPA3-Verschlüsselungsstandard über das 802.1X-Authentifizierungsprotokoll bis hin zu Rogue-AP-Angriffen und Evil-Twin-Fallen reicht, ist es von entscheidender Bedeutung, dass Organisationen einen proaktiven Ansatz verfolgen.
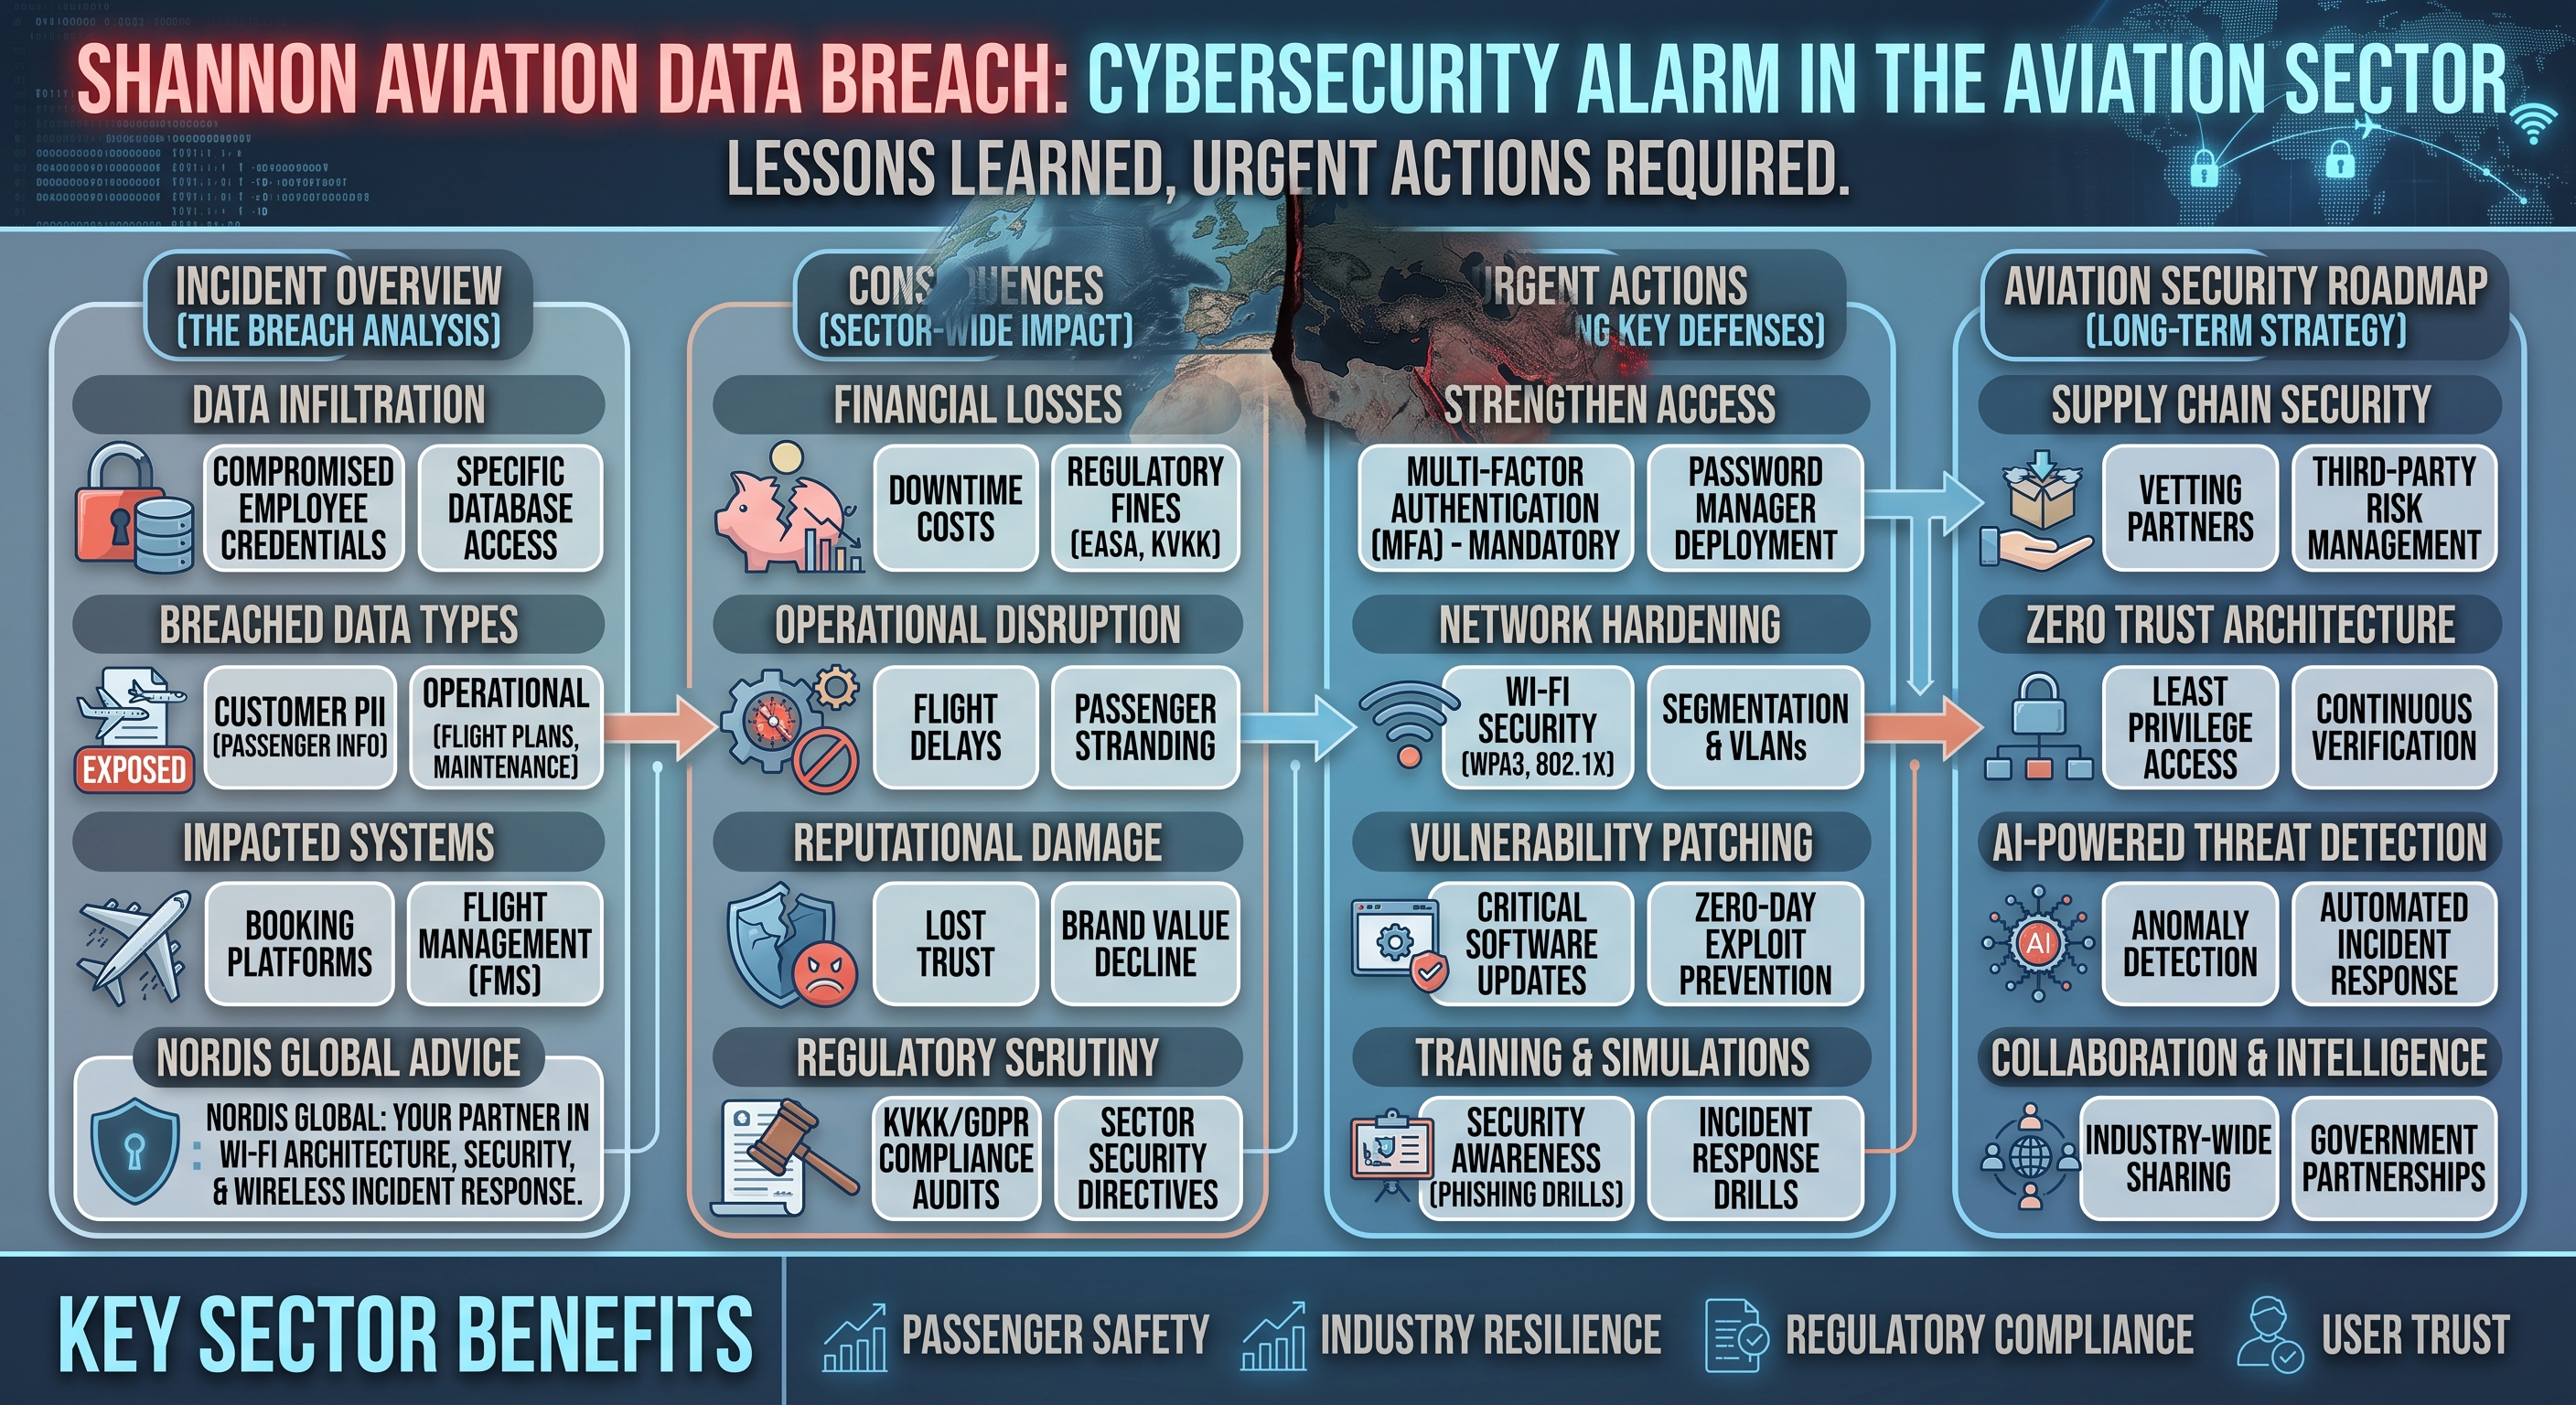
Moderne Unternehmen nutzen drahtlose Verbindungen in einem breiten Spektrum, von mobilen Geräten der Mitarbeiter bis hin zu IoT-Sensoren in Produktionsanlagen. Dies bedeutet zahlreiche Einstiegspunkte für Angreifer. Die Sicherheitsbewertungen, die wir als Nordis Global durchführen, zeigen, dass die häufig in drahtlosen Unternehmensnetzwerken auftretenden Schwachstellen darauf hindeuten, dass Organisationen in diesem Bereich nicht ausreichend sensibilisiert sind.
Drahtlose Netzwerkangriffe: Aktuelle Bedrohungslandschaft
Rogue Access Point (Unerlaubte Zugriffspunkte) Angriffe
Rogue-AP-Angriffe gehören zu den heimtückischsten Bedrohungen für die Sicherheit drahtloser Unternehmensnetzwerke. Wenn ein Angreifer oder ein ahnungsloser Mitarbeiter einen nicht autorisierten Zugriffspunkt mit dem Unternehmensnetzwerk verbindet, werden alle Netzwerksicherheitsrichtlinien umgangen. Diese gefälschten Zugriffspunkte umgehen Firewalls, Intrusion-Detection-Systeme und andere Verteidigungsmechanismen und verschaffen Angreifern direkten Zugang zum internen Netzwerk.
Rogue APs können auf zwei Arten auftreten: Sie können absichtlich von Angreifern platziert werden oder durch gutgemeinte, aber unbewusste Handlungen von Mitarbeitern entstehen. Das zweite Szenario ist besonders gefährlich, da die meisten Organisationen nicht über ausreichende Kontrollmechanismen für solche internen Bedrohungen verfügen. Regelmäßige Scans drahtloser Netzwerke und Wireless Intrusion Prevention System (WIPS) Lösungen bieten einen wirksamen Schutz gegen diese Bedrohungen.
Evil Twin (Böser Zwilling) Angriffe
Evil-Twin-Angriffe sind eine ausgefeilte Angriffsart, die Social Engineering mit technischem Fachwissen kombiniert. Der Angreifer erstellt einen gefälschten Zugriffspunkt, der die SSID (Netzwerkname) des legitimen Unternehmens-Wi-Fi-Netzwerks imitiert. Benutzer verbinden sich mit diesem gefälschten Netzwerk in dem Glauben, sich mit einem vertrauenswürdigen Netzwerk zu verbinden, und der gesamte Datenverkehr läuft über das vom Angreifer kontrollierte System.
Die Auswirkungen von Evil-Twin-Angriffen können äußerst verhängnisvoll sein. Der Angreifer kann aus seiner Man-in-the-Middle-Position Anmeldeinformationen, Unternehmensdaten und sogar verschlüsselten Datenverkehr abfangen. Diese Angriffe können schwer zu erkennen sein, da Benutzer eine normale Netzwerkerfahrung haben und keinen Verdacht schöpfen. WPA3-Enterprise und gegenseitige Authentifizierungsmechanismen bieten den wirksamsten Schutz gegen solche Angriffe.
PMKID-Angriffe: Die Achillesferse von WPA2
PMKID (Pairwise Master Key Identifier) Angriffe sind eine neue Generation von Angriffsmethoden, die 2018 entdeckt wurden und eine strukturelle Schwachstelle des WPA2-Protokolls ausnutzen. Während herkömmliche WPA2-Cracking-Angriffe das Erfassen eines Vier-Wege-Handshakes (four-way handshake) erfordern, ermöglichen PMKID-Angriffe das Offline-Knacken des Passworts durch Erfassen eines einzigen Authentifizierungs-Frames.
Die Gefahr dieser Angriffsmethode besteht darin, dass nicht auf die Verbindung eines Clients mit dem Netzwerk gewartet werden muss. Der Angreifer kann diese Information durch passives Erfassen eines einzelnen EAPOL-Frames erhalten und anschließend einen leistungsstarken Hash-Cracking-Angriff durchführen. Netzwerke mit schwachen Passwörtern sind besonders anfällig für diesen Angriff. Der Übergang zu WPA3 und die Verwendung starker, komplexer Passwörter sind die grundlegendsten Schutzmethoden gegen diese Schwachstelle.
WPA3: Drahtloser Sicherheitsstandard der neuen Generation
Wi-Fi Protected Access 3 (WPA3) ist der erweiterte Sicherheitsstandard, der 2018 von der Wi-Fi Alliance angekündigt wurde und WPA2 ersetzen soll. WPA3 bietet insbesondere in Unternehmensumgebungen stärkere Verschlüsselung, verbesserte Authentifizierung und besseren Schutz gegen moderne Bedrohungen.
Unterschiede zwischen WPA3-Personal und WPA3-Enterprise
WPA3-Personal ist für einzelne Benutzer und kleine Unternehmen konzipiert und bietet durch die Verwendung des Simultaneous Authentication of Equals (SAE) Protokolls eine sicherere passwortbasierte Authentifizierung. SAE behebt die Schwachstellen der herkömmlichen Pre-Shared Key (PSK) Methode, bietet Schutz gegen Offline-Wörterbuch-Angriffe und gewährleistet Perfect Forward Secrecy.
WPA3-Enterprise wurde für mittelständische und große Organisationen entwickelt und bietet mit 192-Bit-Verschlüsselungsunterstützung militärische Sicherheit. Dieser Modus arbeitet integriert mit der 802.1X-Authentifizierungsinfrastruktur und ermöglicht benutzerbezogene Zugriffskontrolle und die Implementierung erweiterter Sicherheitsrichtlinien. Insbesondere im Gesundheits-, Finanz- und öffentlichen Sektor, wo sensible Daten verarbeitet werden, ist die Verwendung von WPA3-Enterprise von kritischer Bedeutung.
WPA3-Enterprise-Installation und -Konfiguration
Die Implementierung von WPA3-Enterprise in Unternehmensumgebungen erfordert sorgfältige Planung und korrekte Konfiguration. Der erste Schritt besteht darin, die WPA3-Kompatibilität der bestehenden drahtlosen Infrastruktur zu bewerten. Ältere Zugriffspunkte und Netzwerk-Controller unterstützen möglicherweise kein WPA3 und erfordern Hardware-Upgrades.
Im Konfigurationsprozess ist die Einrichtung der 802.1X-Infrastruktur eine grundlegende Anforderung. Dies umfasst die Konfiguration eines RADIUS (Remote Authentication Dial-In User Service) Servers, die Erstellung einer digitalen Zertifikatsinfrastruktur und die zentrale Verwaltung von Benutzeranmeldeinformationen. Die Integration von Active Directory oder LDAP erleichtert die Benutzerverwaltung und gewährleistet Konsistenz mit Unternehmens-Identitätsmanagementsystemen.
Bei der Definition von Sicherheitsrichtlinien sollten separate SSIDs und VLANs für verschiedene Benutzergruppen erstellt werden. Beispielsweise sollten Administratoren vollen Netzwerkzugriff haben, während Gastbenutzer nur auf Internetzugang beschränkt werden. Dieser Segmentierungsansatz begrenzt die Auswirkungen potenzieller Sicherheitsverletzungen.
802.1X-Authentifizierung: Die Grundlage der drahtlosen Unternehmenssicherheit
IEEE 802.1X ist ein portbasierter Authentifizierungsstandard, der für die Netzwerkzugriffskontrolle entwickelt wurde. Verkabelt
Ähnliche Beiträge