 aug. 1, 2026, 10:32 p.l.
Ettevõtte Wi-Fi turvalisus: WPA3, 802.1X ja kaitse juhtmevaba võrgu r&üuml;nnakute vastu
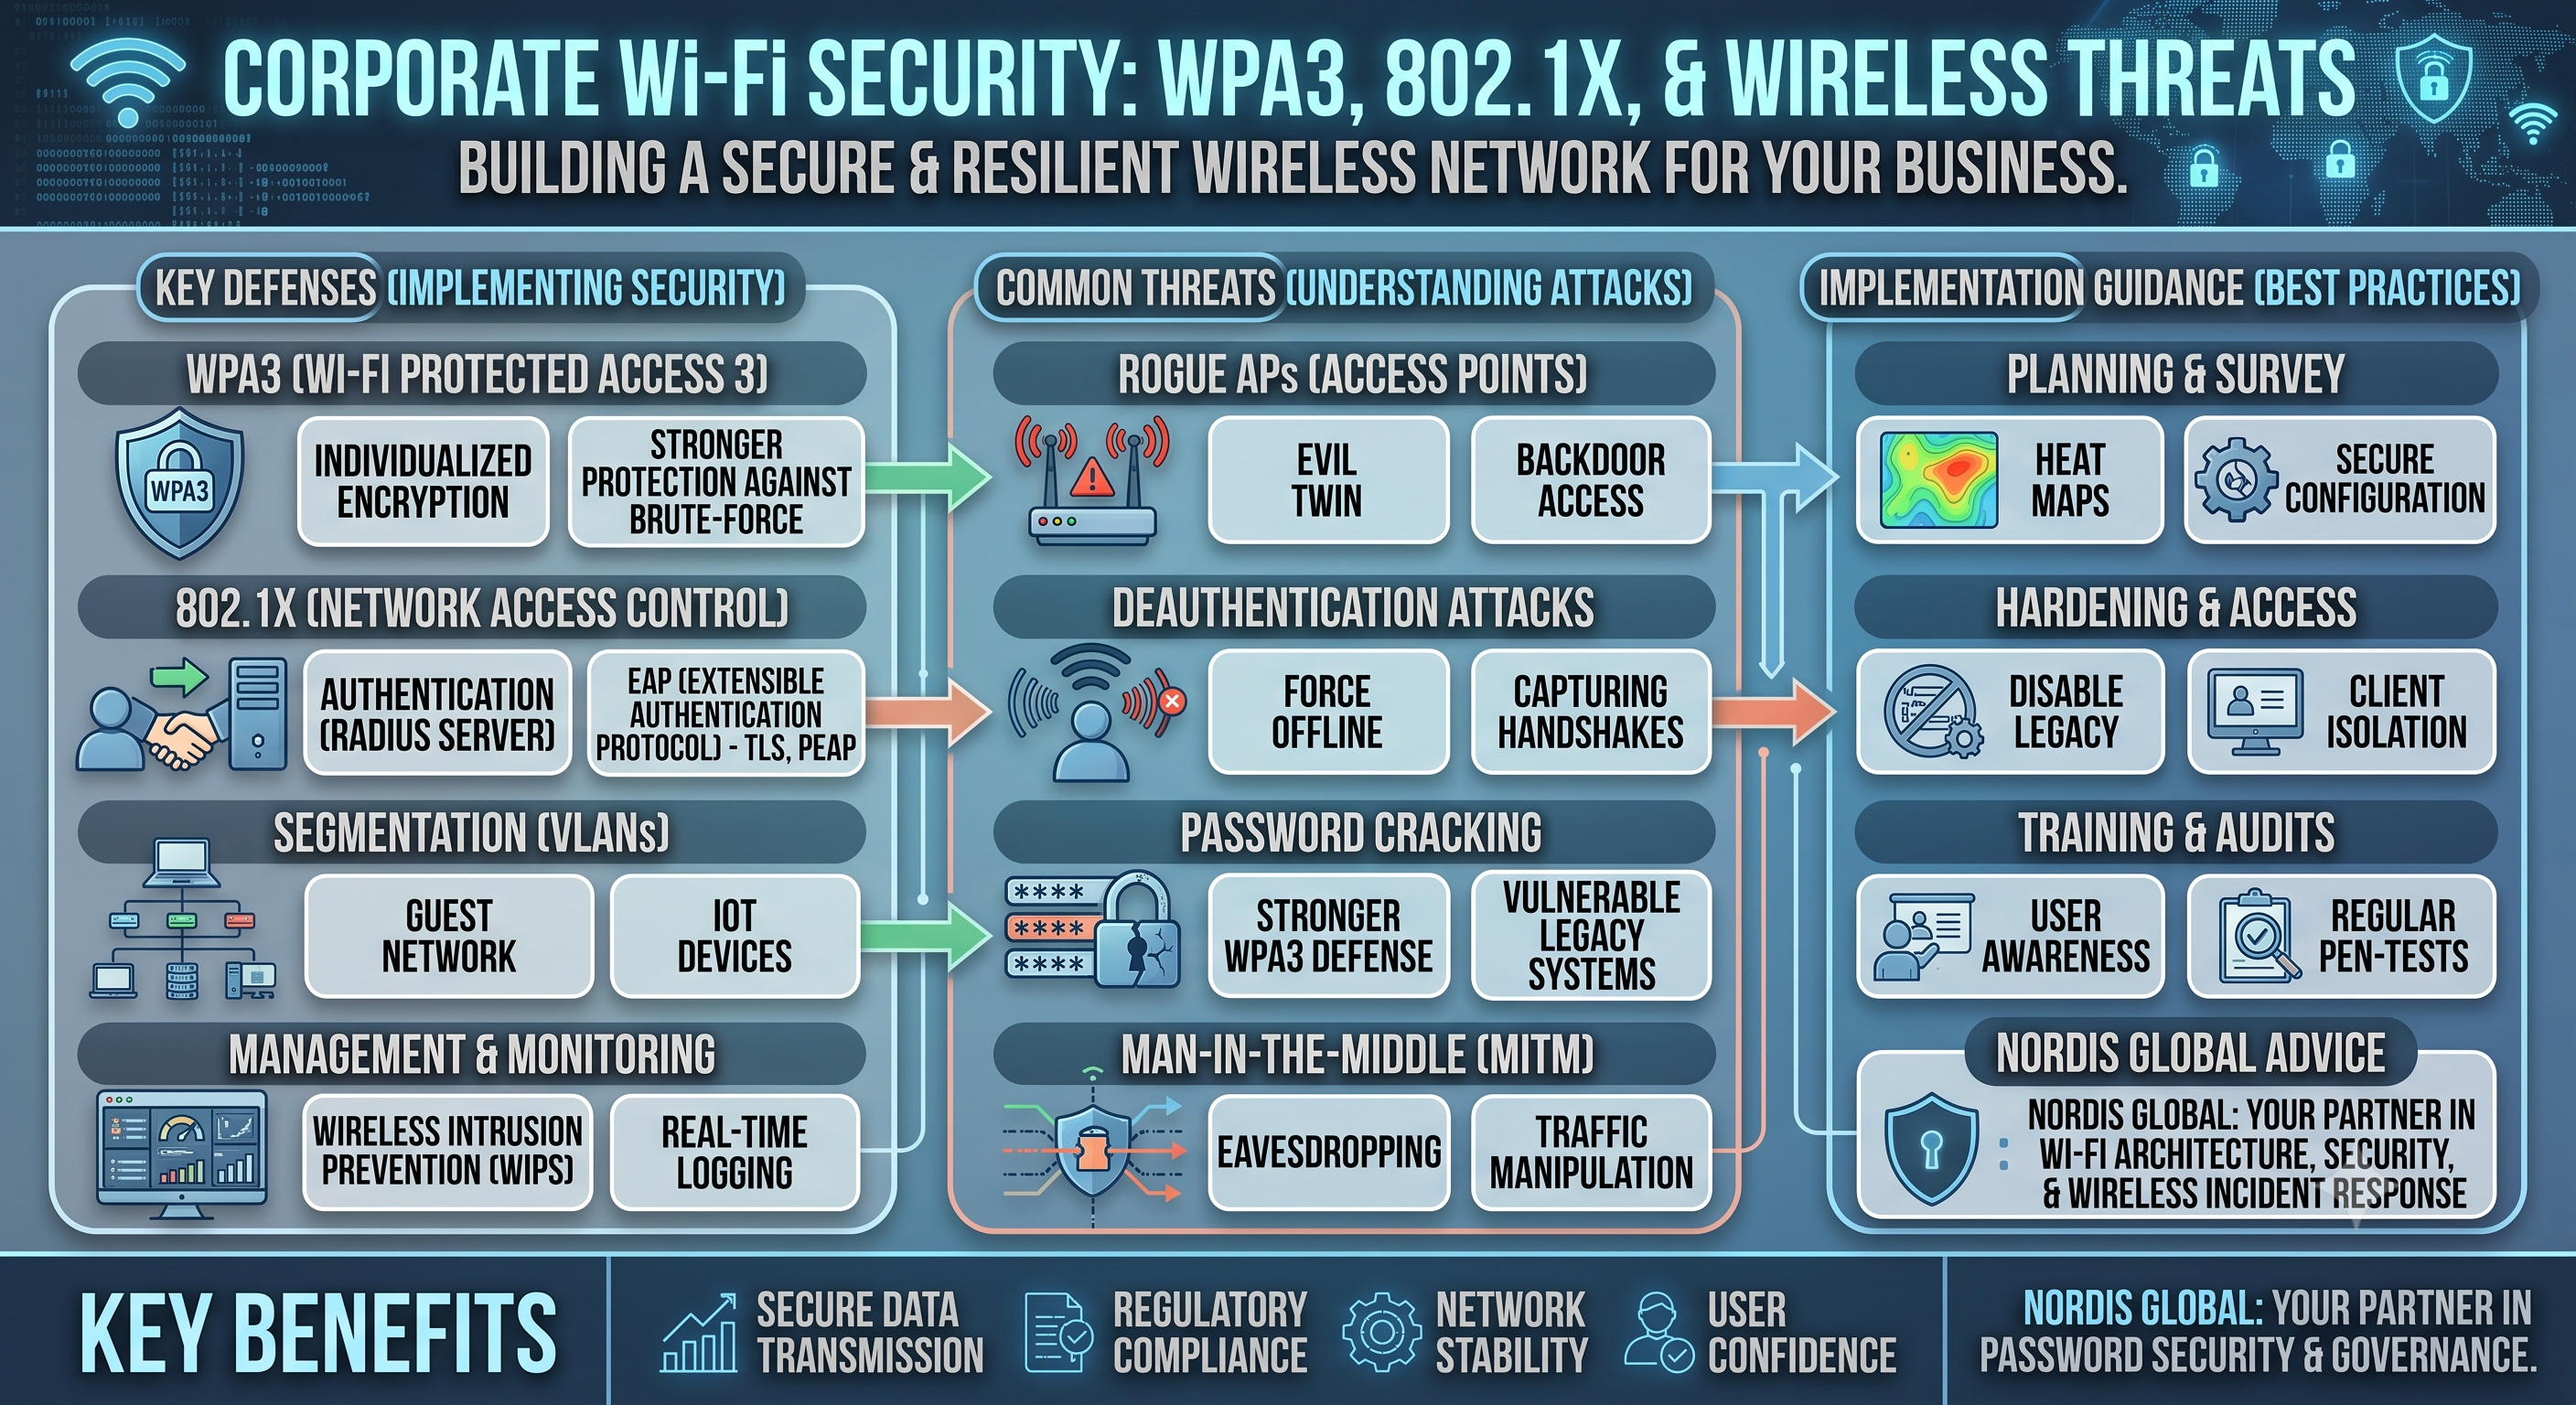
Tänapäeva digitaalses ärikeskkonnas on juhtmevabad võrgud muutunud ettevõtte tegevuse lahutamatuks osaks. Kuid see mugavus toob kaasa tõsiseid turvariske. Ettevõtte Wi-Fi turvalisus ei tohiks piirduda ainult paroolikaitsega; see nõuab terviklikku turvalisuse strateegiat. WPA3 krüpteerimise standardist kuni 802.1X autentimise protokollini, Rogue AP rünnakutest kuni Evil Twin lõksudeni ulatuvas ohtude spektris on organisatsioonidele elutähtis võtta omaks ennetav lähenemine.
Kaasaegsed ettevõtted kasutavad juhtmeta ühendusi laias valikus alates töötajate mobiilseadmetest kuni tootmisalade IoT anduriteni. See tähendab ründajatele arvukalt sissepääsupunkte. Nordis Global turvahinnangute käigus sageli avastatavad nõrkused ettevõtete juhtmevabades võrkudes näitavad, et organisatsioonid ei ole sellest teemast piisavalt teadlikud.
Juhtmevaba võrgu rünnakud: praegune ohupilt
Rogue Access Point (võltsäässepunkt) rünnakud
Rogue AP rünnakud on üks salakaavalamaid ohte ettevõtte juhtmevaba võrgu turvalisusele. Kui ründaja või teadmatu töötaja ühendab ettevõtte võrku volitamata juurdepääsupunkti, möödutakse kõigist võrguturbe poliitikatest. Need võltsäässepunktid mööduvad tulемüüridest, sissetungimise tuvastamissüsteemidest ja teistest kaitsemehhanismidest, pakkudes ründajatele otsest juurdepääsu sisevõrgule.
Rogue AP-d võivad tekkida kahel viisil: ründajate tahtlik paigaldamine või töötajate heatahtlikud, kuid teadmatusest tingitud tegevused. Teine stsenaarium on eriti ohtlik, kuna enamikul organisatsioonidel pole selliste sisemiste ohtude vastu piisavaid kontrollmehhanisme. Regulaarsed juhtmevaba võrgu skannimised ja Wireless Intrusion Prevention System (WIPS) lahendused pakuvad nende ohtude vastu tõhusat kaitset.
Evil Twin (kaksikvennas) rünnakud
Evil Twin rünnakud on keerukas rünnakuтüüp, mis ühendab sotsiaalset manipuleerimist tehnilise ekspertiisiga. Ründaja loob võltspääsupunkti, mis jäljendab legitiimse ettevõtte Wi-Fi võrgu SSID-d (võrgu nime). Kasutajad ühenduvad sellesse võltsvõrku, arvates end olevat usaldusväärses võrgus, ja kogu liiklus läbib ründaja kontrollitava süsteemi.
Evil Twin rünnakute mõju võib olla äärmiselt hävitav. Ründaja võib man-in-the-middle positsioonilt püüda kasutajate sisselogimisandmeid, ettevõtte andmeid ja isegi krüpteeritud liiklust. Nende rünnakute tuvastamine võib olla keeruline, kuna kasutajad kogevad tavalist võrgukogemust ega kahtlusta midagi. WPA3-Enterprise ja vastastikuse autentimise mehhanismid pakuvad kõige tõhusamat kaitset seda tüüpi rünnakute vastu.
PMKID rünnakud: WPA2 Achilleuse kand
PMKID (Pairwise Master Key Identifier) rünnakud on 2018. aastal avastatud uue põlvkonna rünnakumeetod, mis kasutab ära WPA2 protokolli struktuurseid nõrkusi. Kuigi traditsioonilised WPA2 murdmise rünnakud nõuavad neljasuunalise käepigistuse (four-way handshake) püüdmist, võimaldavad PMKID rünnakud ühest autentimisraamist parooli võrguväliselt murda.
Selle rünnakumeetodi oht seisneb selles, et pole vaja oodata ühegi kliendi võrku ühendumist. Ründaja võib passivselt püüda ühest EAPOL raamist selle teabe ja seejärel läbi viia võimsa räsi murdmise rünnaku. Nõrkade paroolidega võrgud on selle rünnaku suhtes eriti haavatavad. Üleminek WPA3-le ja tugevate, keerukate paroolide kasutamine on selle nõrkuse vastu põhilised kaitsemeetodid.
WPA3: uue põlvkonna juhtmevaba turvalisuse standard
Wi-Fi Protected Access 3 (WPA3) on 2018. aastal Wi-Fi Alliance poolt välja kuulutatud täiustatud turvastandard, mis on loodud WPA2 asendamiseks. WPA3 pakub eriti ettevõtete keskkonnas tugevamat krüpteerimist, täiustatud autentimist ja paremat kaitset kaasaegsete ohtude vastu.
WPA3-Personal ja WPA3-Enterprise erinevused
WPA3-Personal on mõeldud üksikkasutajatele ja väikeettevõtetele ning kasutab Simultaneous Authentication of Equals (SAE) protokolli, et pakkuda turvalist paroolipõhist autentimist. SAE kõrvaldab traditsioonilise Pre-Shared Key (PSK) meetodi nõrkused, pakkudes kaitset võrguväliste sõnaraamaturünnakute vastu ja tagades perfect forward secrecy.
WPA3-Enterprise on välja töötatud keskmise ja suure suurusega organisatsioonidele ning pakub 192-bitise krüpteerimise toega sõjalist turvalisust. See režiim töötab integreeritud 802.1X autentimistaristuga, võimaldades kasutajapõhist juurdepääsu kontrolli ja täiustatud turvapoliitikate rakendamist. Eriti tundlike andmetega tegelevates tervishoiu-, finants- ja avalikus sektoris on WPA3-Enterprise kasutamine kriitilise tähtsusega.
WPA3-Enterprise paigaldamine ja konfigureerimine
WPA3-Enterprise rakendamine ettevõtte keskkonnas nõuab hoolikat planeerimist ja õiget konfigureerimist. Esimene samm on olemasoleva juhtmevaba infrastruktuuri WPA3 ühilduvuse hindamine. Vanemad äässepunktid ja võrgukontrollerid ei pruugi WPA3-d toetada ning võivad vajada riistvara uuendamist.
Konfigureerimisprotsessis on 802.1X taristu loomine põhiline nõue. See hõlmab RADIUS (Remote Authentication Dial-In User Service) serveri konfigureerimist, digitaalse sertifikaadi taristu loomist ja kasutajate volituste tsentraliseeritud haldamist. Active Directory või LDAP integratsioon lihtsustab kasutajate haldamist ja tagab järjepidevuse ettevõtte identiteedihaldussüsteemidega.
Turvapoliitikate määratlemisel tuleks luua eri kasutajagruppide jaoks eraldi SSID-d ja VLAN-id. Näiteks peavad administraatoritel olema täielik võrgupääs, samas kui külalistel peaks olema juurdepääs ainult internetti. See segmenteerimise lähenemine piirab võimalike turvarikete mõju.
802.1X autentimine: ettevõtte juhtmevaba turvalisuse alus
IEEE 802.1X on pordipõhine autentimisstandard, mis on välja töötatud võrgu juurdepääsu kontrollimiseks. Kaab
Sarnased postitused