 aug. 27, 2026, 3:21 p.l.
Shannoni andmerikkumine: Lennundussektori küberturvalisuse häire
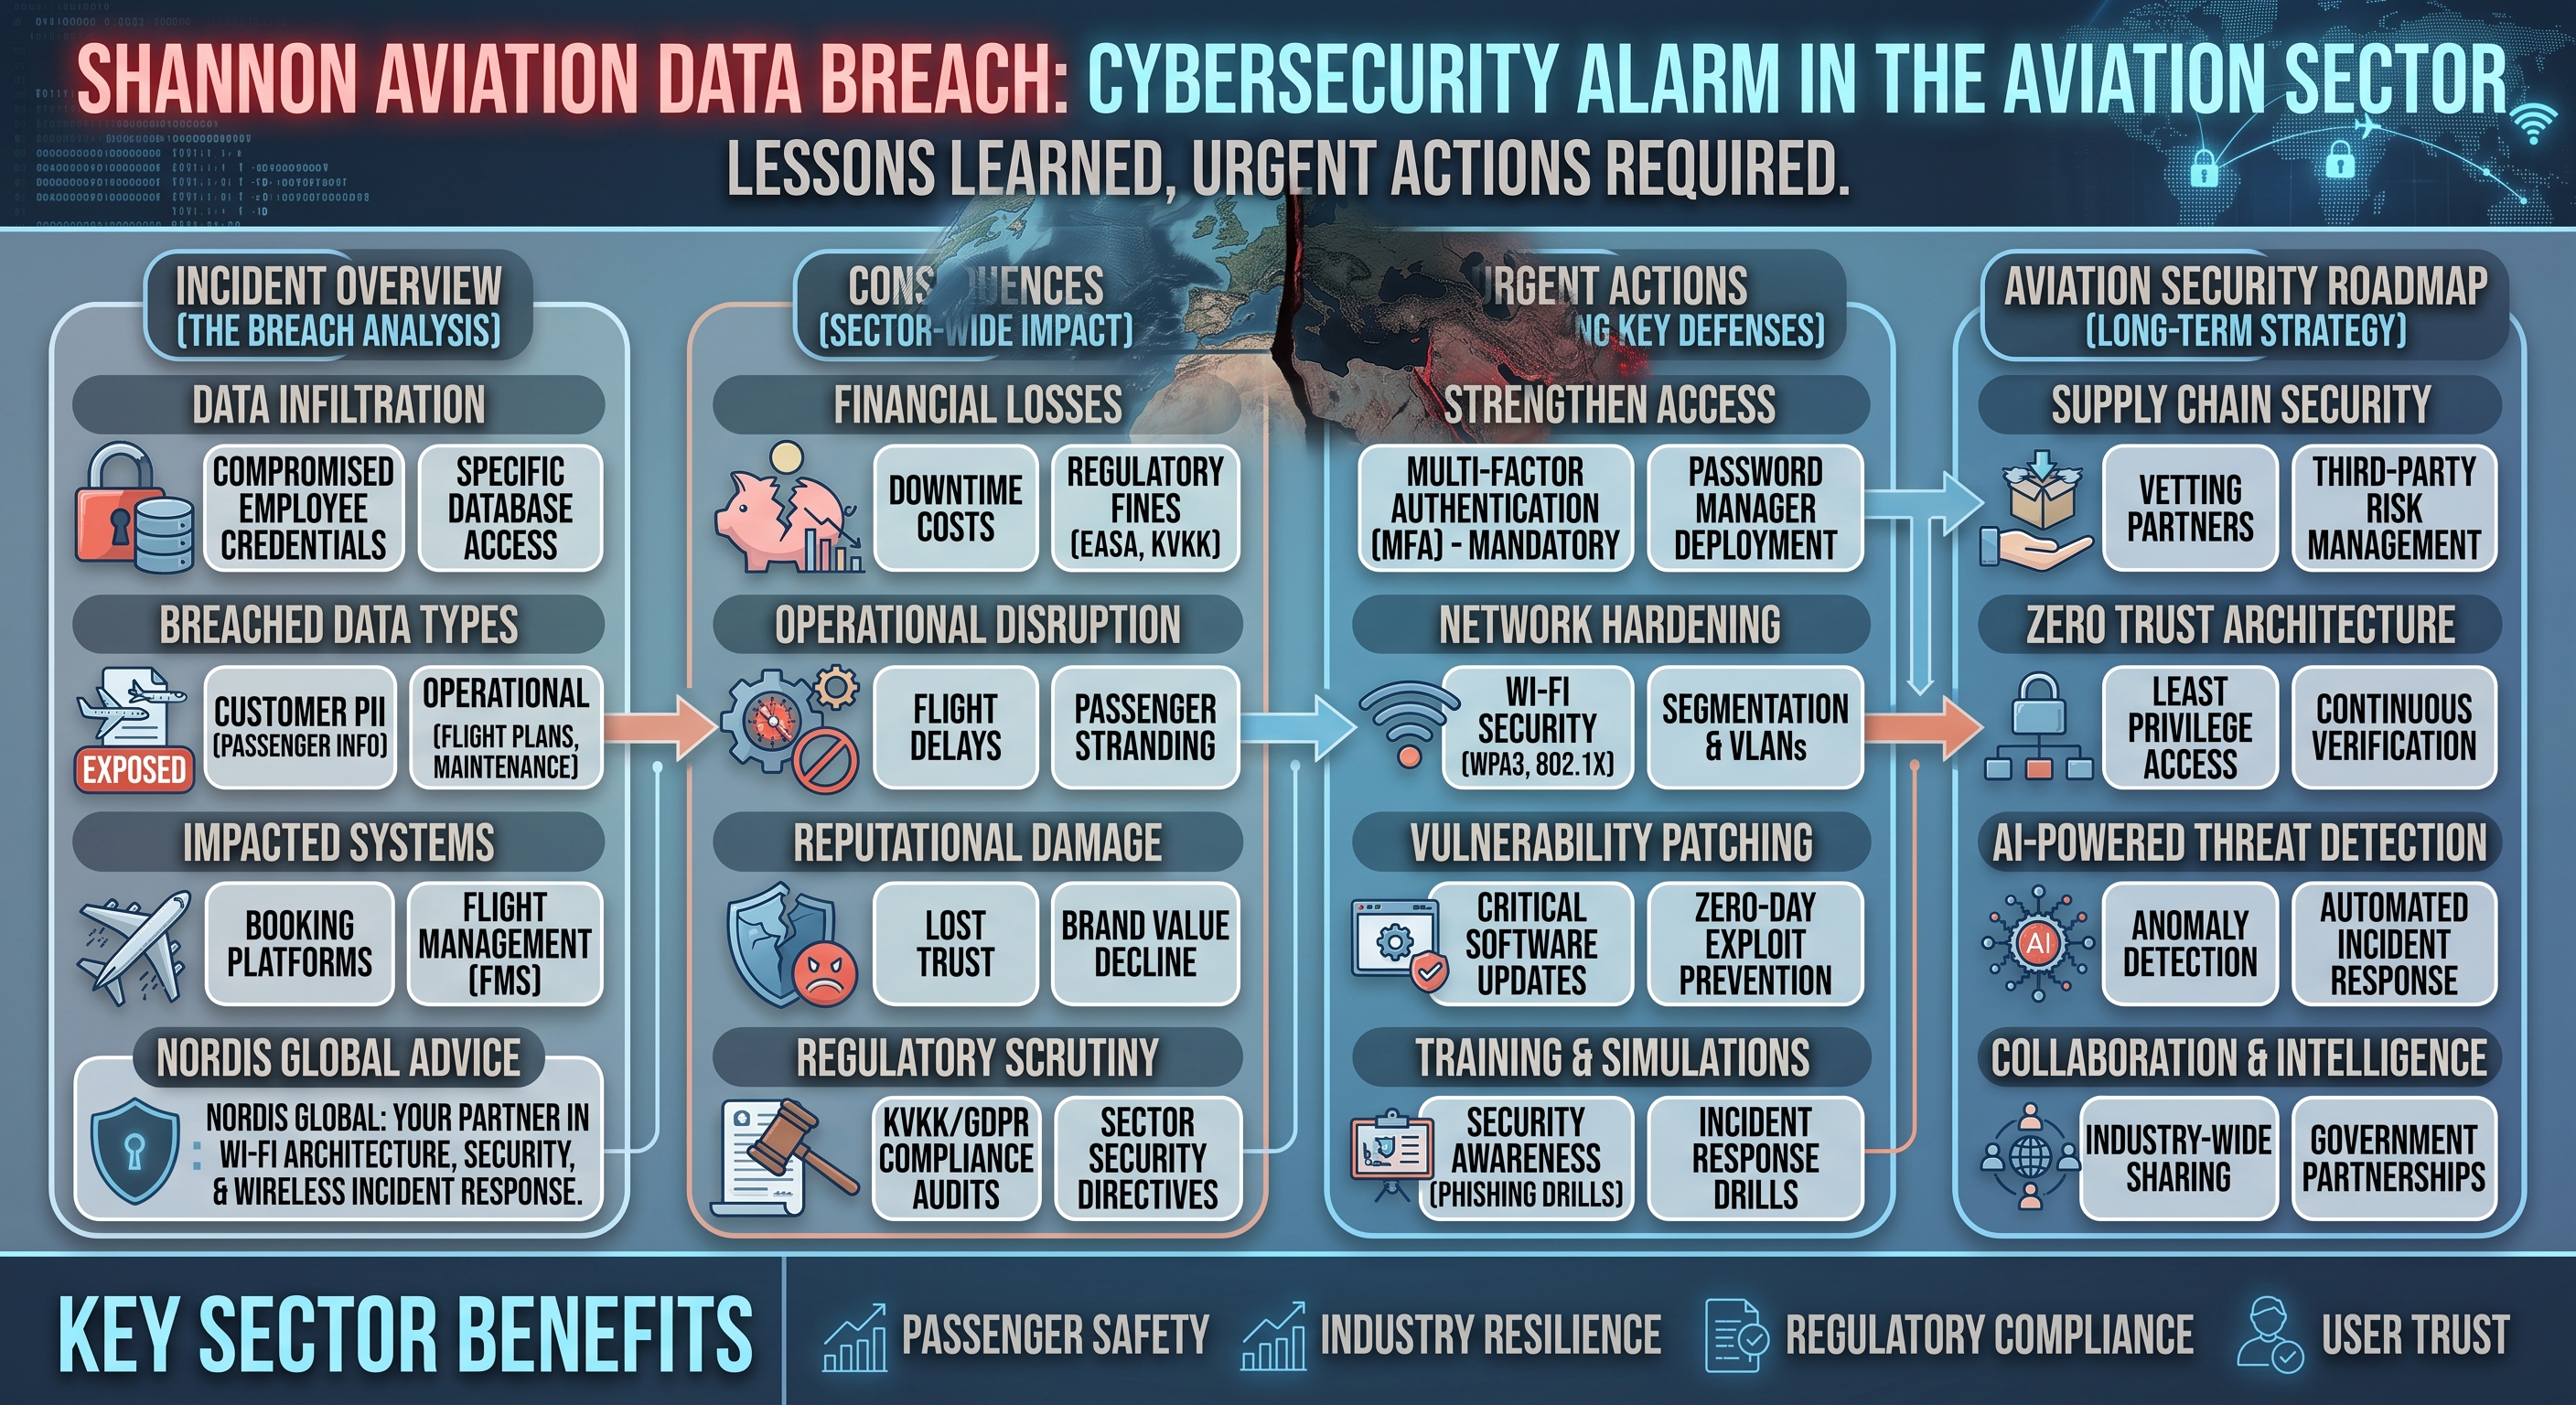
Globaalse lennundussektori kriitilise infrastruktuuri pakkujatest Shannon Engine Support sattus 2024. aasta alguses toimunud ulatusliku küberrünnaku tõttu rahvusvahelise tähelepanu keskpunkti. See Iirimaal asuv lennundustehnika hooldus- ja mootoritoefirma koges tõsist andmete rikkumist, mille tulemuseks oli tundlike andmete vargus. Shannoni andmerikkumine paljastas taas kord lennundussektori küberturvalisuse nõrkused ning näitas kriitilise infrastruktuuri pakkujaid ähvardavate ohtude ulatust.
See juhtum pakub olulisi õppetunde mitte ainult lennundussektorile, vaid kõigile kriitilise infrastruktuuri ettevõtetele. See on konkreetne juhtumiuuring selle kohta, kuidas tuleks arendada andmeturbe strateegiaid, milliseid meetmeid tuleks võtta küberohtude vastu ning kuidas tuleks käituda pärast rikkumist.
Shannon Engine Support ja rünnaku anatoomia
Shannon Engine Support on juhtiv ettevõte, mis pakub üle maailma lennufirmadele mootorihooldust, remonti ja tehnilist tuge. Shannoni lennujaamas tegutsev ettevõte on üks organisatsioonidest, kellel on juurdepääs lennundussektori kõige tundlikumatele andmetele. See positsioon muudab ettevõtte küberkurjategijate peamiseks sihtmärgiks.
2024. aasta jaanuaris avastatud rünnaku viis läbi LockBit 3.0 lunavararakenduse grupp. Ründajad tungisid ettevõtte võrgusüsteemi, krüpteerisid kriitilised andmed ja varastasid märkimisväärse hulga tundlikku teavet. LockBit grupp kasutas topeltväljapressimise taktikat, lukustades nii süsteemid kui ka ähvardades varastatud andmeid avaldada.
Varastatud andmete ulatus
Shannoni andmerikkumisel kätte saadud teave on väga oluline juhtumi tõsiduse näitamiseks:
- Töötajate isikuandmed: Nimed, aadressid, rahvuslikud identifitseerimisnumbrid, pangakonto andmed ja palgaandmed
- Klientide andmed: Lennufirmadega sõlmitud ärilepingud, hinnakujunduse teave ja strateegilised plaanid
- Tehniline dokumentatsioon: Lennukimootori hoolduse registrid, tehnilised spetsifikatsioonid ja turvaprotokollid
- Finantsandmed: Ettevõtte finantsaruanded, eelarveplaanid ja äritehingute üksikasjad
- Operatiivne teave: Rajatiste turvaplaanid ja juurdepääsu kontrollisüsteemid
Nende andmete vargus tekitas olulisi riske mitte ainult Shannon Engine Supportile, vaid ka partnerist lennufirmadele ja teistele tarneahela osapooltele.
LockBit 3.0: Kaasaegne lunavararakenduse oht
LockBit 3.0 on üks tänapäeva kõige keerukamaid ja ohtlikumaid lunavararakenduse operatsioone. See grupp, mis töötab teenusena pakutava lunavararakenduse (Ransomware-as-a-Service - RaaS) mudeliga, on sihikule võtnud sadu organisatsioone üle maailma.
LockBiti rünnakustrateegia
LockBit grupp rakendas Shannoni rünnakul oma klassikalisi taktikaid. Esiteks tungis grupp ettevõtte võrku tõenäoliselt andmepüügi (phishing) või varastatud volituste kaudu. Seejärel liikus see võrgus külgsihis, et pääseda ligi kriitilistele süsteemidele. Pärast andmete väljaviimist krüpteeriti süsteemid, peatades tegevuse.
Grupp avaldas osa varastatud andmetest pimeinternetis, näitamaks lunataotluse tõsidust. See topeltväljapressimise taktika asetab ohvrid nii andmekao kui ka mainemenetuse ähvarduse alla, suurendades maksemise survet.
Shannoni andmerikkumise sektoraalsed mõjud
Lennundussektor on küberturvalisuse seisukohast üks tundlikumaid sektoreid. Shannoni andmerikkumine paljastas selgelt selle sektori turvalisuse nõrkused ja võimalikud tagajärjed.
Operatiivkatkestused
Pärast rünnakut oli Shannon Engine Support sunnitud oma süsteemid võrgust eemaldama. See põhjustas viivitusi mootorihoolduses ja häireid mõnedes lennuoperatsioonides. Iga katkestus kriitilise infrastruktuuri teenustes võib tekitada domiino-efekti ja põhjustada ulatuslikke mõjusid.
Tarneahela risk
Kaasaegne lennundussektor tugineb keerukale tarneahelale. Hooldusteenuse pakkuja andmerikkumine kujutab endast turvarisk kogu ahelale. Shannoniga koostööd tegevad lennufirmad pidid samuti oma süsteeme üle vaatama ja turvameetmeid tõhustama.
Regulatiivsed ja õiguslikud tagajärjed
GDPR (Isikuandmete Kaitse Üldmääruse) raames tegutsev Shannon Engine Support pidi täitma andmerikkumise teatamise kohustusi. Ettevõte informeeris 72 tunni jooksul asjakohaseid järelevalveasutusi ning teatas ka mõjutatud isikutele. See protsess võib potentsiaalselt kaasa tuua suuri halduskaristusi ja õiguslikku vastutust.
Andmerikkumisest tulenevad õppetunnid
Shannoni andmerikkumine pakub olulisi teadmisi selle kohta, kuidas tuleks arendada ettevõtete küberturvalisuse strateegiaid.
Mitmekihiline turvalisuse lähenemine
Üks turvameede ei ole kunagi piisav. Organisatsioonid peaksid võtma kasutusele sügava kaitse (defense-in-depth) strateegia. See lähenemine hõlmab võrgu segmenteerimist, tugevaid juurdepääsu kontrolle, korrapäraseid turvateste ja pidevat jälgimissüsteemi.
Andmete klassifitseerimine ja kaitse
Kõik andmed ei vaja ühte kaitsetaset. Organisatsioonid peaksid klassifitseerima oma andmeid tundlikkuse taseme järgi ja rakendama kõige kriitilisematele andmetele lisakaitset. Krüpteerimine, andmekao vältimise (DLP) tööriistad ja ranged juurdepääsu kontrollid on põhilised nõuded.
Regulaarsed varukoopiad ja taastamisplaanid
Kõige tõhusam viis lunavararakenduse rünnakute mõju vähendamiseks on usaldusväärsed ja testitud varukoopia süsteemid. Tuleks rakendada 3-2-1 varukoopia reeglit (3 koopiat, 2 erinevat meediat, 1 väline asukoht) ning varukoopiad tuleb korrapäraselt testida.
Töötajate teadlikkus ja koolitus
Inimfaktor on küberturvalisuse nõrgim lüli. Shannoni juhtumi puhul oli ründajate esmane sissepääs tõenäoliselt sotsiaalse manipuleerimise tulemus. Sellepärast on regulaarne töötajate koolitamine ja teadlikkuse tõstmine kriitilise tähtsusega.
Sarnased postitused