 1. elokuuta 2026 kello 22.32
Yrityksen Wi-Fi-turvallisuus: WPA3, 802.1X ja puolustautuminen langattomien verkkojen hyökkäyksiltä
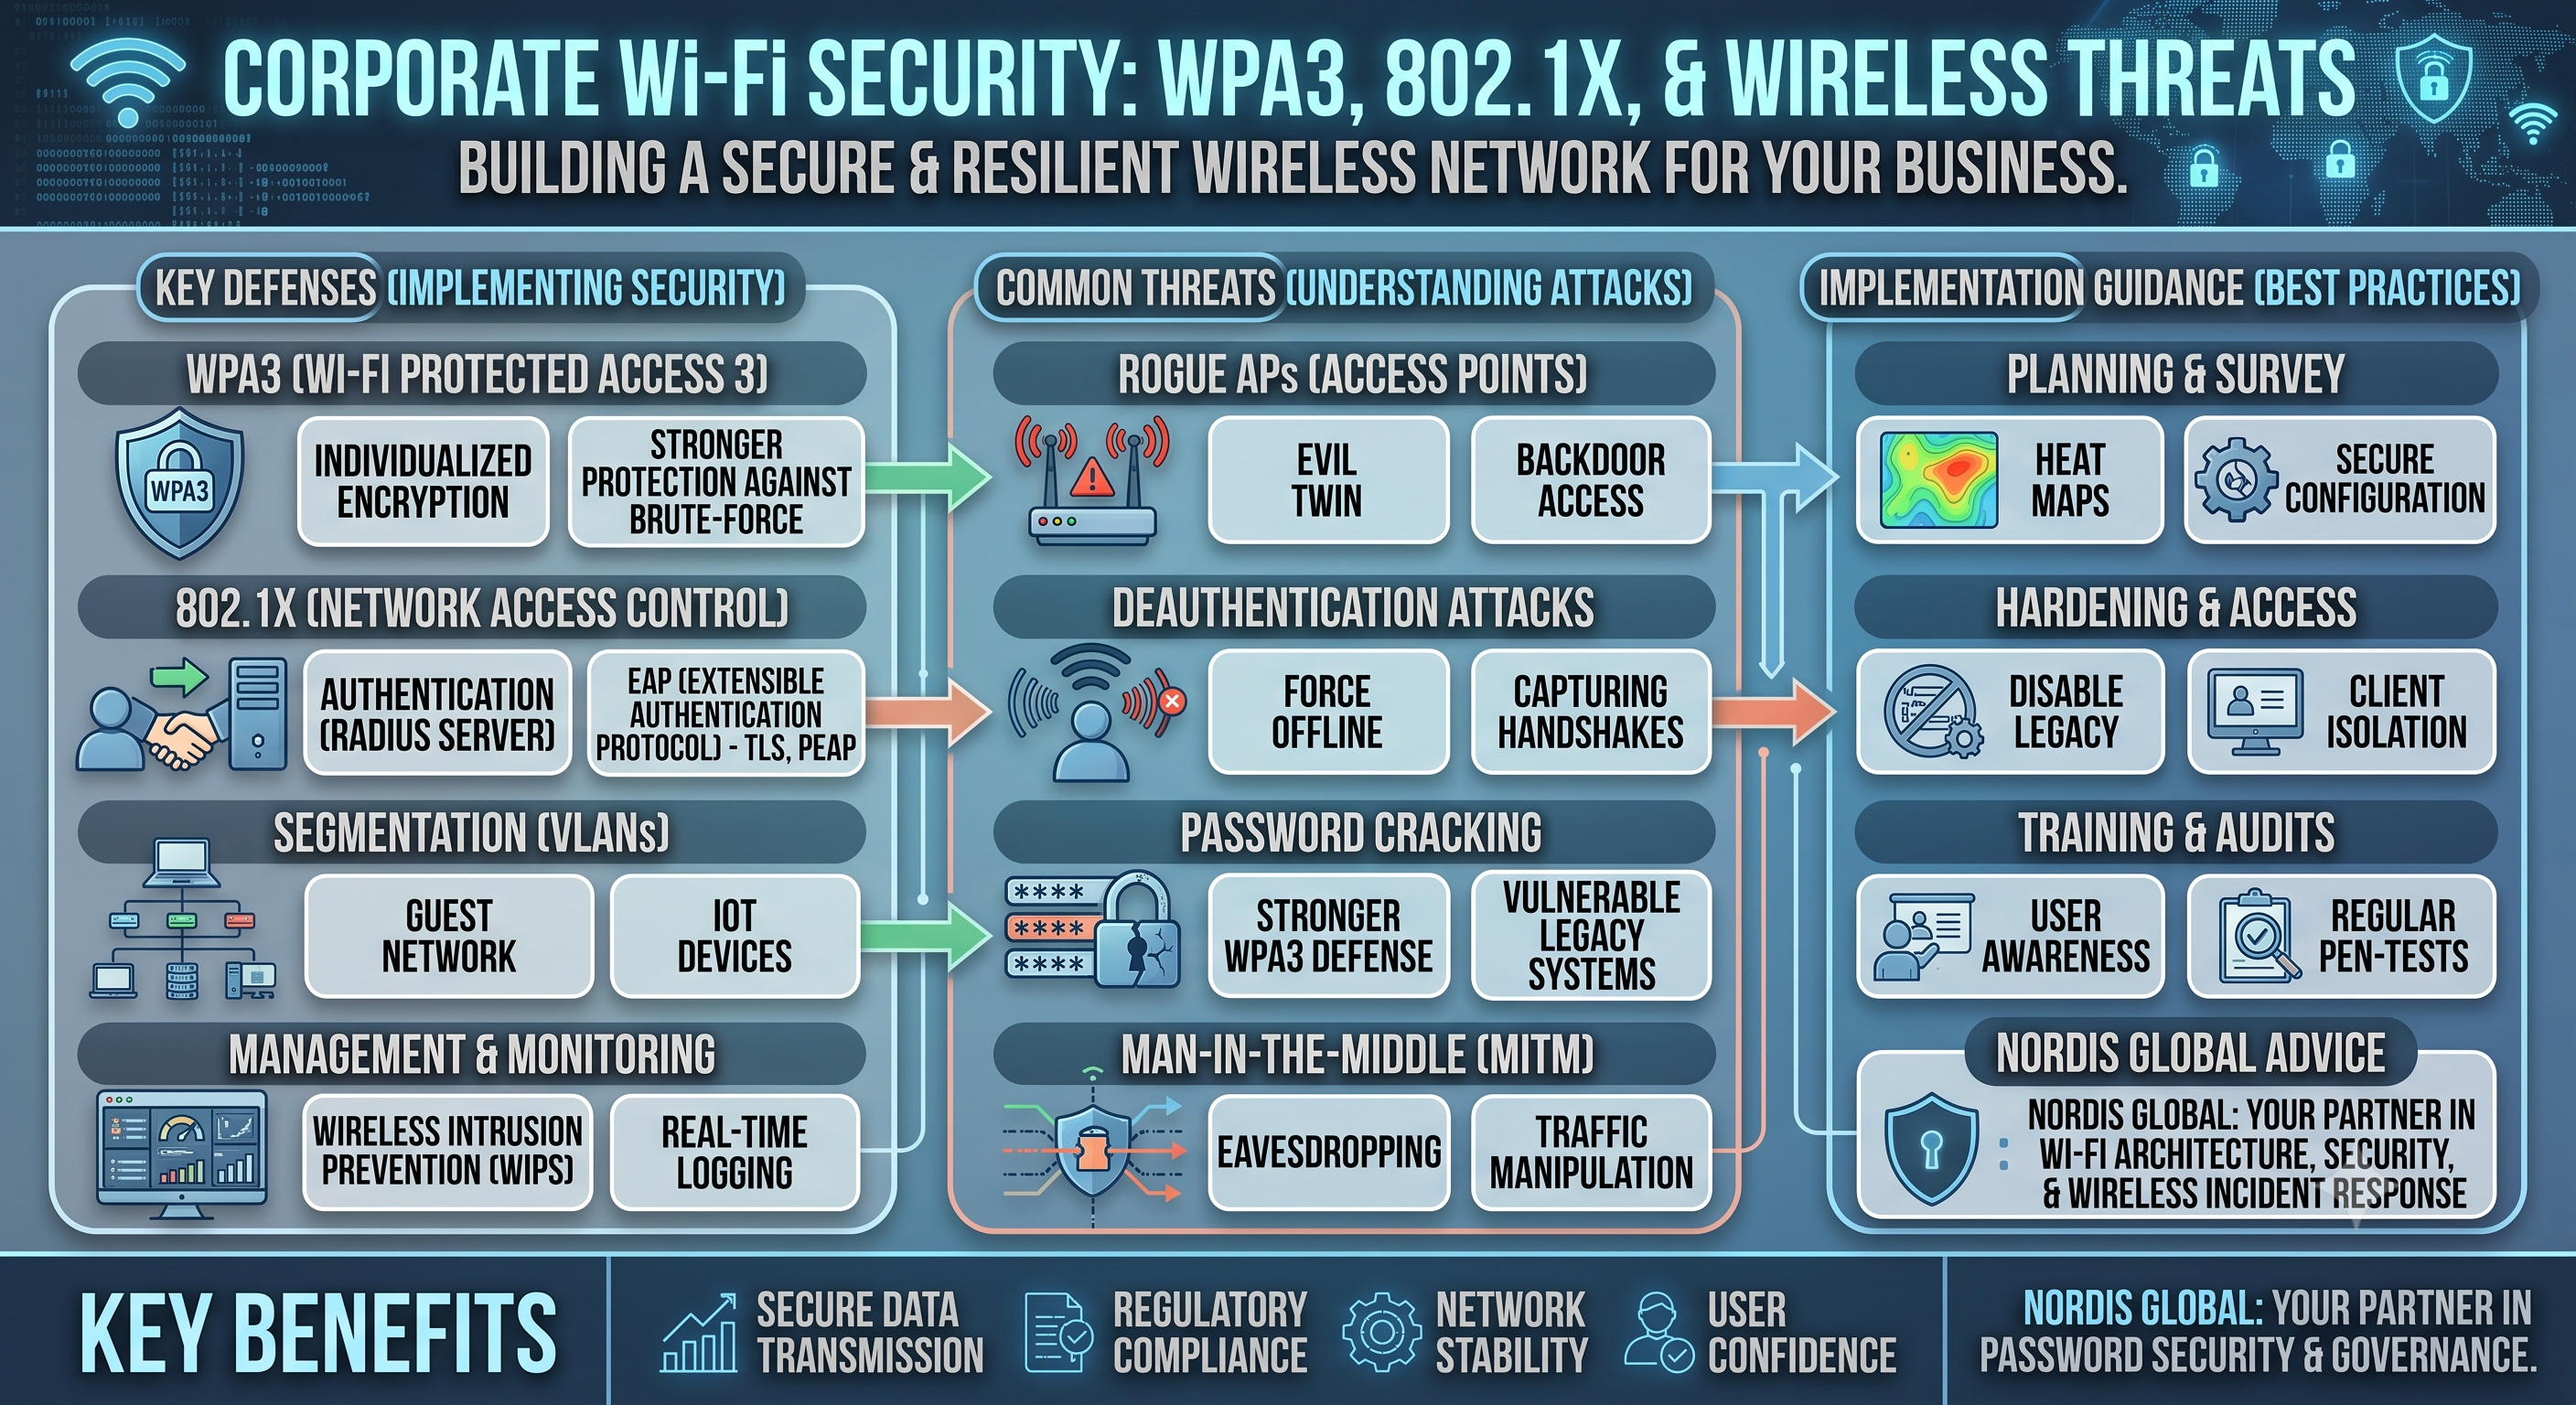
Nykypäivän digitaalisessa liiketoimintaympäristössä langattomat verkot ovat tulleet osaksi yritystoiminnan keskeistä infrastruktuuria. Tämä mukavuus tuo kuitenkin mukanaan vakavia turvallisuusriskejä. Yrityksen Wi-Fi-turvallisuuden ei pitäisi rajoittua pelkkään salasanasuojaukseen; se vaatii kattavan turvallisuusstrategian. WPA3-salausstandardista 802.1X-todennusprotokollaan, Rogue AP -hyökkäyksistä Evil Twin -ansoihin ulottuvassa uhkakentässä on elintärkeää, että organisaatiot omaksuvat ennakoivan lähestymistavan.
Nykyaikaiset yritykset käyttävät langatonta yhteyttä laajasti työntekijöiden mobiililaitteista tuotantotilojen IoT-antureihin. Tämä tarkoittaa lukuisia sisäänkäyntipisteitä hyökkääjille. Nordis Globalin suorittamissa turvallisuusarvioinneissa yritysverkkojen langattomissa verkoissa yleisesti havaitsemamme haavoittuvuudet osoittavat, että organisaatiot eivät ole riittävän tietoisia tästä asiasta.
Langattomien verkkojen hyökkäykset: Ajankohtainen uhkamaisema
Rogue Access Point (väärennetty tukiasema) -hyökkäykset
Rogue AP -hyökkäykset ovat yksi yrityksen langattoman verkon turvallisuuden vaarallisimmista uhista. Kun hyökkääjä tai tietämätön työntekijä yhdistää luvattoman tukiaseman yritysverkkoon, kaikki verkon turvallisuuskäytännöt ohitetaan. Nämä väärennetyt tukiasemat ohittavat palomuurit, tunkeutumisen havaitsemisjärjestelmät ja muut puolustusmekanismit tarjoten hyökkääjille suoran pääsyn sisäverkkoon.
Rogue AP:t voivat ilmaantua kahdella tavalla: Hyökkääjät voivat asentaa ne tarkoituksella tai ne voivat syntyä työntekijöiden hyvää tarkoittavien mutta tietämättömien toimien seurauksena. Jälkimmäinen skenaario on erityisen vaarallinen, koska useimmilla organisaatioilla ei ole riittäviä valvontamekanismeja tällaisia sisäisiä uhkia vastaan. Säännölliset langattomien verkkojen skannaukset ja WIPS-ratkaisut (Wireless Intrusion Prevention System) tarjoavat tehokkaan suojan näitä uhkia vastaan.
Evil Twin (paha kaksonen) -hyökkäykset
Evil Twin -hyökkäykset ovat hienostunut hyökkäystyyppi, jossa yhdistyvät sosiaalinen manipulointi ja tekninen asiantuntemus. Hyökkääjä luo väärennetyn tukiaseman, joka jäljittelee laillisen yrityksen Wi-Fi-verkon SSID:tä (verkon nimeä). Käyttäjät yhdistävät tähän väärennettyyn verkkoon luullen yhdistävänsä luotettavaan verkkoon, ja kaikki liikenne kulkee hyökkääjän hallitseman järjestelmän kautta.
Evil Twin -hyökkäysten vaikutus voi olla erittäin tuhoisa. Hyökkääjä voi man-in-the-middle-asemasta kaapata käyttäjien kirjautumistiedot, yritystiedot ja jopa salatun liikenteen. Näiden hyökkäysten havaitseminen voi olla vaikeaa, koska käyttäjät kokevat normaalin verkkokokemuksen eivätkä epäile mitään. WPA3-Enterprise ja keskinäiset todennusmekanismit tarjoavat tehokkaimman suojan tämäntyyppisiä hyökkäyksiä vastaan.
PMKID-hyökkäykset: WPA2:n akilleenkantapää
PMKID (Pairwise Master Key Identifier) -hyökkäykset ovat uuden sukupolven hyökkäysmenetelmä, joka löydettiin vuonna 2018 ja hyödyntää WPA2-protokollan rakenteellista haavoittuvuutta. Kun perinteiset WPA2-murtohyökkäykset vaativat nelisuuntaisen kädenpuristuksen (four-way handshake) kaappaamisen, PMKID-hyökkäykset mahdollistavat salasanan murtamisen offline-tilassa kaappaamalla vain yhden todennuskehyksen.
Tämän hyökkäysmenetelmän vaara on siinä, että minkään asiakkaan ei tarvitse yhdistää verkkoon. Hyökkääjä voi passiivisesti kaapata yhden EAPOL-kehyksen ja suorittaa sitten voimakkaan hash-murtohyökkäyksen. Heikkoja salasanoja käyttävät verkot ovat erityisen haavoittuvia tälle hyökkäykselle. Siirtyminen WPA3:een ja vahvojen, monimutkaisten salasanojen käyttö ovat perimmäiset suojausmenetelmät tätä haavoittuvuutta vastaan.
WPA3: Uuden sukupolven langattoman turvallisuuden standardi
Wi-Fi Protected Access 3 (WPA3) on Wi-Fi Alliancen vuonna 2018 julkistama kehittynyt turvallisuusstandardi, joka on suunniteltu korvaamaan WPA2. WPA3 tarjoaa erityisesti yritysympäristöissä vahvemman salauksen, paremman todennuksen ja parempaa suojaa nykyaikaisia uhkia vastaan.
WPA3-Personal ja WPA3-Enterprise -erot
WPA3-Personal on suunniteltu yksittäisille käyttäjille ja pienille yrityksille, ja se käyttää SAE-protokollaa (Simultaneous Authentication of Equals) tarjotakseen turvallisemman salasanapohjaisen todennuksen. SAE korjaa perinteisen PSK-menetelmän (Pre-Shared Key) haavoittuvuudet tarjoten suojaa offline-sanakirjahyökkäyksiä vastaan ja mahdollistaa perfect forward secrecy -ominaisuuden.
WPA3-Enterprise puolestaan on kehitetty keskisuurille ja suurille organisaatioille, ja se tarjoaa sotilastason turvallisuuden 192-bittisellä salaustuella. Tämä tila toimii integroituna 802.1X-todennusinfrastruktuuriin mahdollistaen käyttäjäkohtaisen pääsynhallinnan ja kehittyneiden turvallisuuskäytäntöjen soveltamisen. Erityisesti terveydenhuolto-, rahoitus- ja julkisella sektorilla, jossa käsitellään arkaluonteisia tietoja, WPA3-Enterprisen käyttö on kriittisen tärkeää.
WPA3-Enterprise asennus ja konfigurointi
WPA3-Enterprisen käyttöönotto yritysympäristössä vaatii huolellista suunnittelua ja oikeaa konfigurointia. Ensimmäinen vaihe on arvioida nykyisen langattoman infrastruktuurin WPA3-yhteensopivuus. Vanhat tukiasemat ja verkkokontrollerit eivät välttämättä tue WPA3:a ja voivat vaatia laitepäivityksiä.
Konfigurointiprosessissa 802.1X-infrastruktuurin asentaminen on perusvaatimus. Tämä sisältää RADIUS-palvelimen (Remote Authentication Dial-In User Service) konfiguroinnin, digitaalisen sertifikaatti-infrastruktuurin luomisen ja käyttäjätunnusten keskitetyn hallinnan. Active Directory- tai LDAP-integraatio helpottaa käyttäjähallintoa ja varmistaa johdonmukaisuuden yrityksen identiteetinhallintajärjestelmien kanssa.
Turvallisuuskäytäntöjä määriteltäessä tulee luoda erilliset SSID:t ja VLAN:t eri käyttäjäryhmille. Esimerkiksi järjestelmänvalvojilla tulisi olla täysi verkkopääsy, kun taas vieraskäyttäjät tulisi rajoittaa vain internet-yhteyteen. Tämä segmentointilähestymistapa rajoittaa mahdollisten turvallisuusloukkausten vaikutusta.
802.1X-todennus: Yrityksen langattoman turvallisuuden perusta
IEEE 802.1X on porttipohjainen todennusstandardi, joka on kehitetty verkon pääsynhallintaa varten. Langat
Samankaltaiset kirjoitukset