 27. elokuuta 2026 kello 15.21
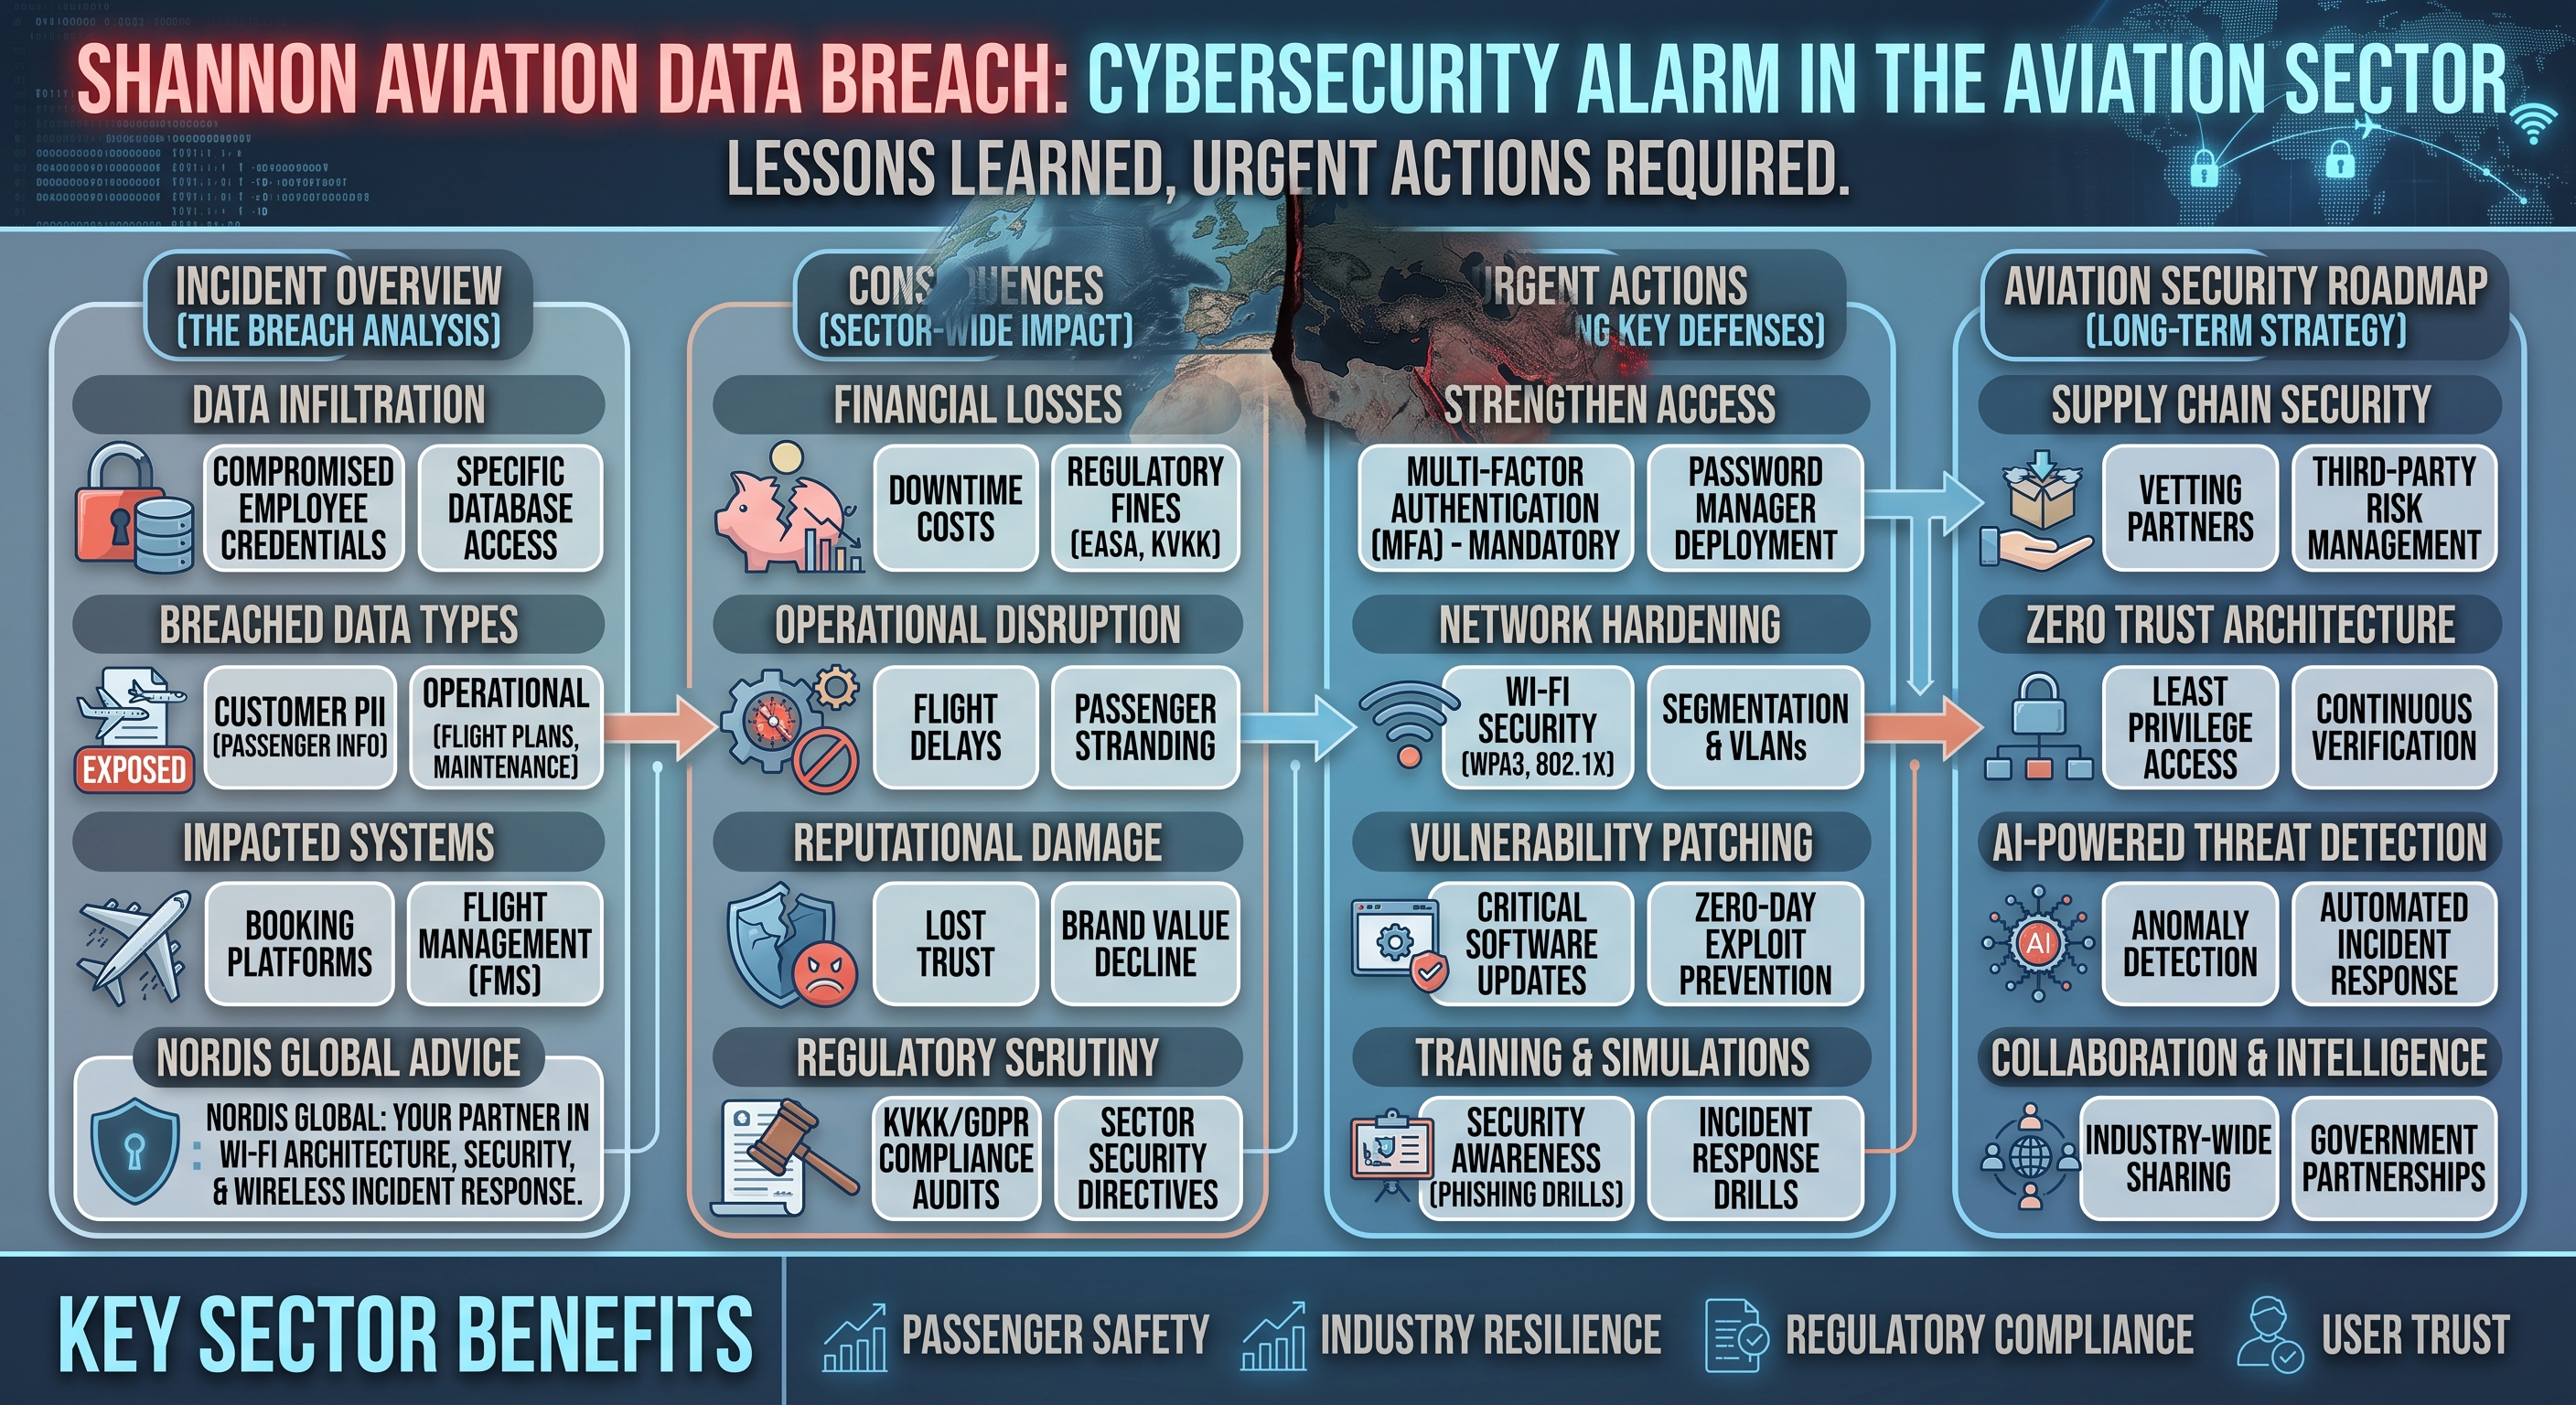
Shannon-tietomurto: Kyberturvallisuushälytys ilmailualalla
Maailmanlaajuisen ilmailualan kriittisten infrastruktuurien tarjoajiin kuuluva Shannon Engine Support nousi kansainvälisen huomion keskipisteeseen vuoden 2024 alussa kokemansa laajamittaisen kyberhyökkäyksen seurauksena. Irlannissa toimiva lentokoneiden huolto- ja moottoritukiyritys joutui vakavan tietomurron kohteeksi, joka johti arkaluonteisten tietojen varastamiseen. Shannon-tietomurto paljasti jälleen kerran ilmailualan kyberturvallisuusaukot ja osoitti kriittisten infrastruktuurien tarjoajien kohtaamien uhkien laajuuden.
Tämä tapaus sisältää tärkeitä opetuksia paitsi ilmailualalle myös kaikille kriittisten infrastruktuurien yrityksille. Se tarjoaa konkreettisen tapaustutkimuksen siitä, miten tietoturvastrategioita tulisi kehittää, mitä toimenpiteitä kyberuhkia vastaan tulisi toteuttaa ja miten tietomurron jälkeen tulisi toimia.
Shannon Engine Support ja hyökkäyksen anatomia
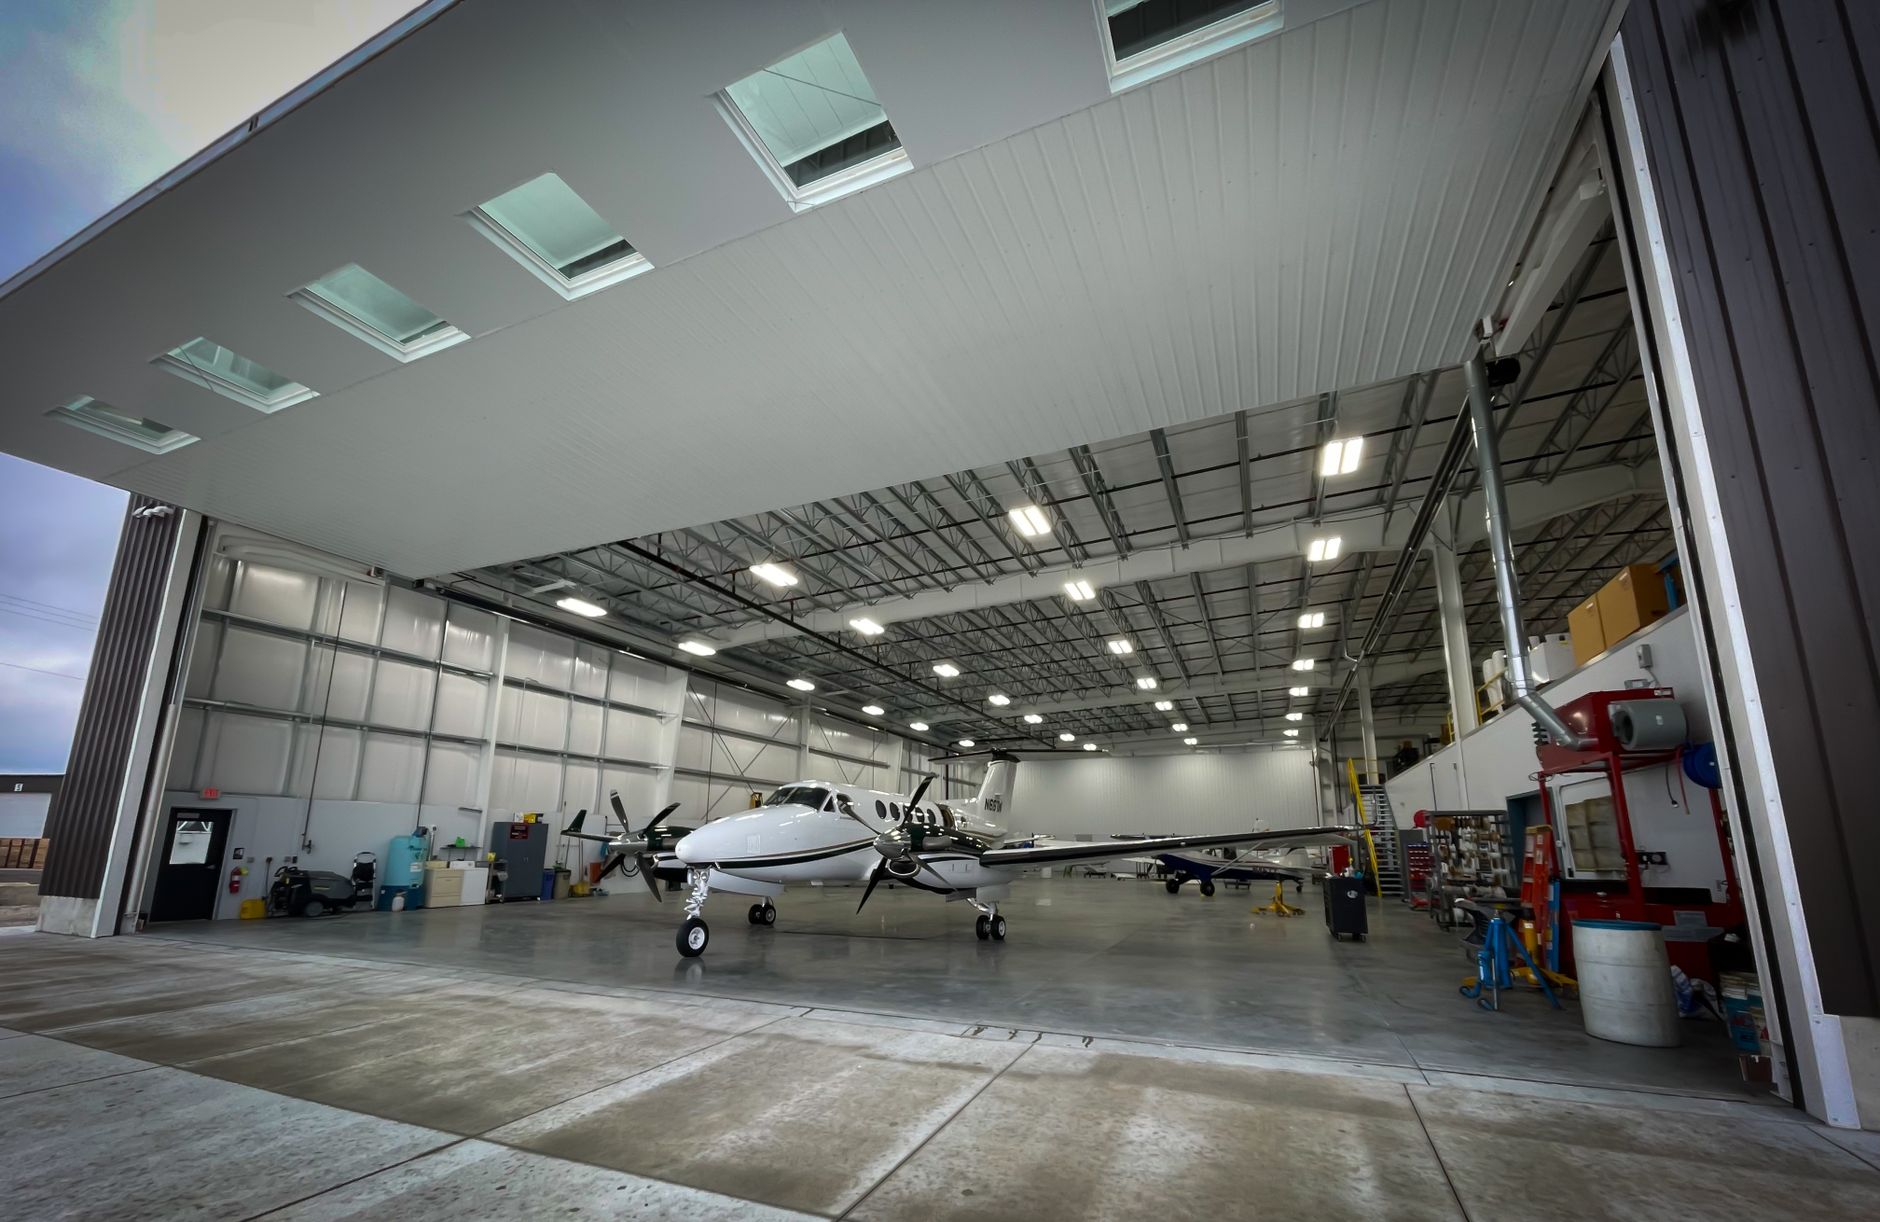
Shannon Engine Support on johtava yritys, joka tarjoaa maailmanlaajuisesti lentoyhtiöille moottorien huolto-, korjaus- ja teknisiä tukipalveluita. Shannon-lentokentän yhteydessä toimiva yritys on yksi niistä organisaatioista, joilla on pääsy ilmailualan arkaluonteisimpiin tietoihin. Tämä asema tekee yrityksestä yhden kyberrikollisten pääkohteista.
Tammikuussa 2024 havaitun hyökkäyksen suoritti LockBit 3.0 -kiristysohjelmaryhmä. Hyökkääjät tunkeutuivat yrityksen verkkojärjestelmiin, salasivat kriittiset tiedot ja varastivat merkittävän määrän arkaluonteista tietoa. LockBit-ryhmä käytti kaksinkertaista kiristystaktiikkaa lukitsemalla järjestelmät ja uhkaamalla julkaista varastetut tiedot.
Varastettujen tietojen laajuus
Shannon-tietomurrossa anastetut tiedot osoittavat tapauksen vakavuuden:
- Työntekijöiden henkilötiedot: Nimet, osoitteet, kansalliset henkilötunnukset, pankkitilitiedot ja palkkatiedot
- Asiakastiedot: Lentoyhtiöiden kaupallisia sopimuksia, hinnoittelutietoja ja strategisia suunnitelmia
- Tekninen dokumentaatio: Lentokonemoottoreiden huoltotiedot, tekniset spesifikaatiot ja turvallisuusprotokollat
- Taloudelliset tiedot: Yrityksen tilinpäätökset, budjettiennusteet ja kaupallisten sopimusten yksityiskohdat
- Operatiiviset tiedot: Laitosten turvallisuussuunnitelmat ja kulunvalvontajärjestelmät
Näiden tietojen varastaminen aiheutti merkittäviä riskejä paitsi Shannon Engine Supportille myös kumppanilentoyhtiöille ja muille toimitusketjun toimijoille.
LockBit 3.0: Moderni kiristysohjelmien uhka
LockBit 3.0 on yksi nykyajan kehittyneimmistä ja vaarallisimmista kiristysohjelmien operaatioista. Ransomware-as-a-Service (RaaS) -mallilla toimiva ryhmä on kohdistanut hyökkäyksiä satoihin organisaatioihin maailmanlaajuisesti.
LockBitin hyökkäysstrategia
LockBit-ryhmä sovelsi Shannon-hyökkäyksessä klassisia taktiikoitaan. Aluksi he tunkeutuivat yrityksen verkkoon todennäköisesti tietojenkalastelun (phishing) tai varastettujen kirjautumistietojen avulla. Tämän jälkeen he liikkuivat lateraalisesti verkossa päästäkseen kriittisiin järjestelmiin. Tietojen ulossivuttamisen jälkeen he salasivat järjestelmät pysäyttäen toiminnan.
Ryhmä julkaisi osan varastetuista tiedoista pimeässä verkossa osoittaakseen lunnasvaateen vakavuuden. Tämä kaksinkertaisen kiristyksen taktiikka asetti uhrit sekä tietojen menetyksen että mainehaitan uhan eteen, lisäten painetta maksun suorittamiseen.
Shannon-tietomurron vaikutukset alalla
Ilmailuala on yksi kyberturvallisuuden kannalta herkimmistä aloista. Shannon-tietomurto paljasti selvästi tämän alan turvallisuuspuutteet ja mahdolliset seuraukset.
Operatiiviset keskeytykset
Hyökkäyksen jälkeen Shannon Engine Support joutui ottamaan järjestelmänsä offline-tilaan. Tämä johti viiveisiin moottorien huoltopalveluissa ja häiriöihin joidenkin lentoyhtiöiden toiminnassa. Jokainen kriittisten infrastruktuuripalvelujen keskeytys voi luoda dominovaikutuksen ja aiheuttaa laajamittaisia seurauksia.
Toimitusketjun riski
Moderni ilmailuala perustuu monimutkaiseen toimitusketjuun. Huoltopalveluntarjoajan tietomurto aiheuttaa turvallisuusriskin koko ketjulle. Shannon-yhtiön kanssa työskentelevät lentoyhtiöt joutuivat tarkistamaan omat järjestelmänsä ja tehostamaan turvallisuustoimenpiteitä.
Sääntelyyn ja lakeihin liittyvät seuraukset
GDPR:n (yleinen tietosuoja-asetus) piirissä toimiva Shannon Engine Support joutui täyttämään tietomurtoilmoitusvelvoitteensa. Yritys ilmoitti 72 tunnin kuluessa asianomaisille valvontaviranomaisille ja tiedotti myös asianomaisille henkilöille. Tämä prosessi voi johtaa mahdollisesti suuriin hallinnollisiin sakkoihin ja oikeudellisiin vastuisiin.
Tietomurrosta opittavat opetukset
Shannon-tietomurto tarjoaa tärkeitä oivalluksia siitä, miten organisaatioiden kyberturvallisuusstrategioita tulisi kehittää.
Monikerroksinen turvallisuuslähestymistapa
Yksittäinen turvallisuustoimi ei koskaan riitä. Organisaatioiden tulisi omaksua syvällinen puolustusstrategia (defense-in-depth). Tämä lähestymistapa sisältää verkon segmentoinnin, vahvat pääsynhallintajärjestelmät, säännölliset turvallisuustestit ja jatkuvan seurantajärjestelmän.
Tietojen luokittelu ja suojaus
Kaikki tiedot eivät vaadi samantasoista suojausta. Organisaatioiden tulisi luokitella tietonsa arkaluonteisuuden mukaan ja soveltaa kriittisimpiin tietoihin ylimääräisiä suojauskerroksia. Salaus, tietojen menetyksen estämistyökalut (DLP) ja tiukat pääsynhallintajärjestelmät ovat perusvaatimuksia.
Säännölliset varmuuskopiot ja palautussuunnitelmat
Tehokkain tapa vähentää kiristysohjelmahyökkäysten vaikutusta on luotettavien ja testattujen varmuuskopiointijärjestelmien käyttö. 3-2-1-varmuuskopiointisääntöä (3 kopiota, 2 eri mediaa, 1 ulkoinen sijainti) tulisi soveltaa ja varmuuskopioita tulisi testata säännöllisesti.
Työntekijöiden tietoisuus ja koulutus
Inhimillinen tekijä on kyberturvallisuuden heikoin lenkki. Shannon-tapauksessakin hyökkääjien ensimmäinen pääsy todennäköisesti tapahtui sosiaalisen manipuloinnin kautta.
Samankaltaiset kirjoitukset